TP1re année8 livrablesQuiz corrigé
Documentaire cyber + débrief
On a posé les bases : menaces, mots de passe, hameçonnage, RGPD. Aujourd'hui, on prend du recul en regardant une vraie cyberattaque racontée — puis on la décortique ensemble, avec les yeux du pro que tu deviens.
Par Josselyn C., prof de BTS SIO. Publié le , mis à jour le .
- Objectif
- analyser une cyberattaque réelle (documentaire), la relier aux notions du bloc, et argumenter
- On manipule
- une grille de visionnage actif + une analyse de débrief
- Durée
- ~3 h 30 (visionnage + débrief + synthèse)
- Pré-requis
- les séances cyber précédentes (intro, mots de passe, hameçonnage, RGPD)
- Pour qui
- SLAM et SISR, 1re année
Compétences : C3.4 Garantir la disponibilité, l'intégrité et la confidentialité
Regarder un documentaire en pro, ce n'est pas se divertir : c'est observer, analyser, relier.
Avant de commencer
Pourquoi un documentaire
Les concepts, c'est bien ; le réel, c'est mieux pour comprendre. Une cyberattaque racontée — entreprise paralysée, hôpital bloqué, données volées — rend concret tout ce qu'on a vu : le DICP, l'hameçonnage, les motivations des attaquants, les conséquences humaines. Mais on ne regarde pas passivement : on observe avec une grille, on prend des notes, et on débriefe comme une équipe sécurité analyse un incident.
Ce que tu sauras faire à la fin
| Compétence | Tu sauras… |
|---|---|
| Visionnage actif | observer une attaque avec une grille structurée |
| Comprendre les étapes | reconnaître les phases d'une attaque (de la reconnaissance à l'impact) |
| Relier au cours | rattacher ce que tu vois aux notions du bloc (DICP, menaces, RGPD) |
| Chiffrer l'impact | estimer les conséquences (coûts directs, indirects, humains) |
| Analyser un incident | reconstituer la chaîne d'attaque et les failles |
| Argumenter | produire une synthèse étayée sur l'attaque et les parades |
0. Quel documentaire ?
Ton prof choisit (ou te laisse choisir) parmi des reportages accessibles sur de vraies cyberattaques. Le travail s'adapte à n'importe lequel : la grille reste la même. Voici des pistes réelles — vérifie la disponibilité (plateformes et catalogues changent).
| Piste (titre / sujet) | En une phrase |
|---|---|
| Zero Days (A. Gibney, 2016) — Stuxnet | une cyberarme d'État sabote en douce les centrifugeuses nucléaires iraniennes : le premier malware qui détruit du matériel physique. |
| WannaCry (2017) — reportages | un rançongiciel se propage en un week-end dans 150 pays et paralyse des hôpitaux du NHS britannique via la faille EternalBlue. |
| NotPetya (2017) — reportages / livre Sandworm | un « rançongiciel » qui ne rend jamais les fichiers (un wiper) ravage Maersk, Saint-Gobain et d'autres : la cyberattaque la plus coûteuse de l'histoire. |
| The Great Hack (Netflix, 2019) — Cambridge Analytica | les données de millions de comptes Facebook détournées pour cibler des électeurs : le scandale qui a rendu le RGPD concret. |
| Rançongiciel d'hôpital (FR, 2021-2022) | des hôpitaux français (Corbeil-Essonnes, Dax…) à l'arrêt : retour au papier, soins repoussés, données patients volées. |
| Sony Pictures (2014) — reportages | un studio entier piraté et humilié (films, mails, salaires fuités) sur fond de tensions géopolitiques. |
Citer ta source (réflexe de pro)
Un analyste cite toujours d'où vient son info. Tu feras pareil dans ta synthèse. Note ces 5 éléments :
| Élément | Exemple |
|---|---|
| Titre | Zero Days |
| Auteur / producteur | réalisé par Alex Gibney |
| Année | 2016 |
| Support / plateforme | documentaire, vu sur [plateforme] |
| Date de consultation | consulté le [date du jour] |
Flag A1
Checkpoint (la source)
Note la source de ta ressource au format ci-dessus, puis résume en une phrase de quelle attaque elle parle.
Rends : ta citation + ta phrase.
1. Les étapes d'une cyberattaque
Une attaque n'est presque jamais un seul clic magique : c'est une suite d'étapes. Les pros appellent ça la chaîne d'attaque (en anglais kill chain). La connaître avant de regarder t'aide à repérer chaque phase dans le documentaire.
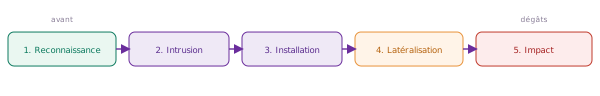
Les 5 phases d'une attaque type. Vert = préparation, violet = pénétration, orange = expansion, rouge = dégâts.
| Phase | Ce que fait l'attaquant | Exemple concret |
|---|---|---|
| 1. Reconnaissance | il se renseigne sur la cible (employés, mails, technos) | repérer les adresses mail du personnel sur LinkedIn |
| 2. Intrusion | il entre (le point d'entrée) | un employé clique sur une pièce jointe piégée (hameçonnage) |
| 3. Installation | il pose son outil et s'assure de rester | un programme malveillant s'installe et se cache |
| 4. Latéralisation | il se propage de machine en machine | il rebondit sur le réseau interne, vole des mots de passe admin |
| 5. Impact | il agit : chiffre, vole, sabote | chiffrement de tous les fichiers + demande de rançon |
Les chiffres qui changent la perspective
| Donnée | Valeur (estimations secteur) | Implication défensive |
|---|---|---|
| Dwell time moyen (temps avant détection) | ~200 jours en moyenne mondiale (Mandiant M-Trends 2023) ; < 10 jours pour les ransomwares modernes car ils agissent vite | plus l'attaquant reste inaperçu, plus les dégâts sont profonds → logs et surveillance en temps réel sont indispensables |
| Vecteur d'intrusion n°1 | hameçonnage ≈ 36 % des violations mondiales (Verizon DBIR 2023) | la phase 2 (intrusion) passe presque toujours par l'humain avant le technique — la formation prime sur l'outil |
| Délai correctif → exploitation active | ~14 jours en moyenne entre publication du patch et première exploitation active dans la nature (Microsoft SIR) | une mise à jour en retard de 2 semaines = une fenêtre d'attaque réelle ; WannaCry a frappé 59 jours après le patch MS17-010 |
| Coût moyen d'une violation de données | 4,45 M$ (IBM Cost of a Data Breach 2023, moyenne mondiale) ; 3,9 M€ en Europe | chaque semaine de latéralisation non détectée multiplie ce coût — le dwell time est directement corrélé au coût final |
Flag D1
Investigation (le vocabulaire)
Cherche la définition d'un de ces termes que tu croiseras peut-être dans le doc : « porte dérobée » (backdoor), « exfiltration » ou « mouvement latéral ». Reformule-la avec tes mots.
Rends : le terme + ta définition + ta source.
2. La grille de visionnage
Voici ta grille d'analyste. Imprègne-toi des 7 lignes avant de lancer le doc, puis remplis la colonne de droite pendant le visionnage. C'est ton brouillon de travail pour tout le débrief.
| À repérer | Indice à chercher | Ton observation (à remplir) |
|---|---|---|
| 1. La victime | qui est attaqué ? (entreprise, hôpital, État, particulier…) | |
| 2. L'attaquant | qui ? quelle motivation (argent, espionnage, idéologie) ? | |
| 3. Le point d'entrée | par où ça commence ? (mail piégé, faille, mot de passe volé…) | |
| 4. La technique | quelle(s) menace(s) ? (rançongiciel, vol de données, sabotage…) | |
| 5. Les conséquences | quels dégâts ? (financiers, humains, données, image…) | |
| 6. La réponse | comment la victime a réagi ? (a payé ? restauré ? prévenu ?) | |
| 7. La parade | qu'est-ce qui aurait pu l'éviter ou en limiter l'ampleur ? |
Flag B1
Production (la grille remplie)
Pendant le visionnage, remplis les 7 lignes de la grille pour l'attaque du documentaire.
Rends : ta grille complète.
3. Exemple travaillé : une grille remplie
Pour que tu voies à quoi ressemble un bon travail, voici la grille telle qu'un analyste la remplirait sur une attaque connue : WannaCry (2017). Ce n'est pas la réponse à ton flag (ton doc est différent) : c'est un modèle de niveau attendu. Observe la précision et la concision.
| À repérer | Exemple rempli — WannaCry (modèle) |
|---|---|
| 1. La victime | des milliers d'organisations dans 150 pays, dont les hôpitaux du NHS (UK) |
| 2. L'attaquant | groupe attribué à un État (Lazarus, Corée du Nord) — motivation : argent + désordre |
| 3. Le point d'entrée | la faille EternalBlue de Windows (SMB), sur des machines non mises à jour |
| 4. La technique | rançongiciel auto-propagateur (un ver) : il chiffre les fichiers ET se répand seul |
| 5. Les conséquences | opérations annulées, hôpitaux à l'arrêt ; coût estimé ~92 M£ pour le seul NHS |
| 6. La réponse | un chercheur a déclenché un « kill switch » qui a stoppé la propagation ; restauration des systèmes |
| 7. La parade | appliquer le correctif Windows (sorti 2 mois avant !), sauvegardes hors-ligne, segmentation réseau |
Zoom technique sur WannaCry — les chiffres qui comptent
Pour aller plus loin sur le modèle, voici les détails techniques qu'un analyste note dans son rapport. Repère le niveau de précision attendu : c'est ça, une analyse pro.
| Détail technique | Valeur |
|---|---|
| CVE de la faille exploitée | CVE-2017-0144 — score CVSS 9,3 (critique). Faille dans le protocole SMBv1 de Windows, permettant l'exécution de code à distance sans authentification. |
| Correctif disponible depuis | MS17-010, publié le 14 mars 2017 (soit 59 jours avant l'attaque — dans la fenêtre CVSS « critique ») |
| Date de l'attaque | 12 mai 2017 — propagation mondiale en moins de 24 heures, 200 000 machines dans 150 pays |
| Impact NHS | 80 des 236 NHS Trusts britanniques touchés ; ~19 000 rendez-vous annulés ; coût estimé 92 M£ (rapport NAO, octobre 2018) |
| Rançon demandée | 300 $ en Bitcoin par machine (délibérément bas pour maximiser les paiements rapides) |
| Le kill switch | Le chercheur Marcus Hutchins remarque que le malware vérifie si un domaine précis est joignable avant de chiffrer. Il enregistre ce domaine (iuqerfsodp9ifjaposdfjhgosurijfaewrwergwea.com) pour ~11 $ → WannaCry s'arrête de se propager en quelques heures. |
| Attribution | Groupe Lazarus (Corée du Nord) selon les gouvernements US, UK, Canada, Australie (2018) — attribution contestée techniquement mais largement acceptée |
4. Relier au cours
Le débrief commence. Première étape : raccrocher ce que tu as vu au vocabulaire du bloc. C'est ce qui transforme un reportage en apprentissage.
| Notion du cours | Comment elle apparaît dans le doc |
|---|---|
| Menace / vulnérabilité | quel danger (menace) a exploité quelle faiblesse (vulnérabilité) ? |
| DICP | quelles propriétés ont été cassées (D, I, C, P) ? |
| Ingénierie sociale | y a-t-il eu manipulation humaine (mail, téléphone, confiance abusée) ? |
| Hameçonnage | l'entrée s'est-elle faite par un mail/lien piégé ? |
| Données personnelles (RGPD) | des DCP ont-elles fuité ? la victime devait-elle prévenir la CNIL ? |
| Motivation de l'attaquant | argent, espionnage, idéologie, déstabilisation… ? |
Exemple de mapping (modèle — WannaCry)
Voici comment un analyste relierait WannaCry au cours. C'est un modèle, pas la réponse à ton flag (ton doc est différent).
| Notion | Moment dans l'attaque | DICP touché |
|---|---|---|
| Vulnérabilité | machines Windows non mises à jour (faille EternalBlue) | — |
| Menace | rançongiciel auto-propagateur | D, I |
| Disponibilité | hôpitaux à l'arrêt, opérations annulées | D |
| Intégrité d'usage | fichiers chiffrés, inutilisables | I |
Focus RGPD — obligations légales déclenchées par une violation de données
Quand un documentaire montre une fuite de données personnelles, le volet réglementaire RGPD entre en jeu. En France et dans toute l'UE, des obligations précises s'appliquent — avec des délais et des sanctions chiffrés.
| Article RGPD | Obligation | Délai | Sanction maximale |
|---|---|---|---|
| Art. 33 | Notifier la CNIL de toute violation de données à caractère personnel (DCP) | 72 heures après avoir eu connaissance de la violation | 10 M€ ou 2 % du CA mondial annuel (le plus élevé) |
| Art. 34 | Informer les personnes concernées si la violation présente un risque élevé pour leurs droits et libertés | « Dans les meilleurs délais » — pas de délai chiffré, mais immédiat en pratique | Même sanction + perte de confiance des clients/usagers |
| Art. 83 §5 | Violations graves (absence de consentement, transferts illicites hors UE…) | — | 20 M€ ou 4 % du CA mondial annuel (le plus élevé des deux) |
Flag B2
Production (le mapping)
Pour l'attaque du doc, remplis ce tableau : associe au moins 4 notions du cours à un moment précis du documentaire. Précise à chaque fois quelle(s) propriété(s) DICP sont touchées.
Rends : ton tableau notion → moment → DICP.
5. Reconstituer la chaîne d'attaque
Tu connais les 5 phases (chapitre 1). Maintenant, applique-les à ton documentaire : reconstitue, dans l'ordre, ce que l'attaquant a fait — et repère où chaque maillon aurait pu céder côté défense.
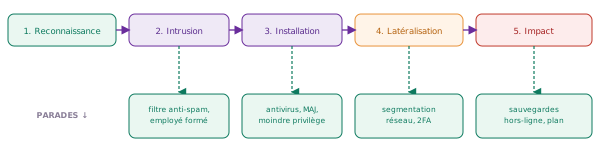
La même chaîne, avec sous chaque maillon une parade qui aurait pu le casser. Défense en couches : casser un maillon suffit à limiter l'attaque.
Flag B3
Production (la chaîne)
Reconstitue la chaîne d'attaque du documentaire en suivant les 5 phases (saute celles qui n'apparaissent pas). Pour 2 maillons, indique une parade qui aurait pu l'arrêter.
Rends : ta chaîne annotée.
6. Compter les dégâts
« C'était grave » ne suffit pas à un analyste : il chiffre. Une attaque coûte sur trois plans, et le coût visible (la rançon) est souvent le plus petit.
| Type de coût | Ce que ça recouvre | Exemple |
|---|---|---|
| Direct | rançon payée, remise en état, heures d'intervention, rachat de matériel | reconstruire 4 000 serveurs et 45 000 PC (Maersk, NotPetya) |
| Indirect | production à l'arrêt, ventes perdues, clients partis, image abîmée, amende RGPD | jours de port bloqués, commandes annulées |
| Humain | soins repoussés, stress, emplois menacés, vie privée exposée | opérations déprogrammées dans un hôpital |
Flag B4
Production (l'impact chiffré)
Pour l'attaque du doc, estime l'impact sur les 3 plans (direct, indirect, humain). Donne au moins un chiffre ou un ordre de grandeur, et dis s'il vient du doc ou de ton raisonnement.
Rends : ton bilan d'impact.
7. Débrief : erreurs & parades
L'analyse de fond : qu'est-ce qui a permis l'attaque, et qu'est-ce qui l'aurait évitée ? On raisonne comme une équipe sécurité après un incident — c'est le retour d'expérience (REX).
| Question de débrief | Ce qu'on cherche |
|---|---|
| Quelle erreur humaine ou technique a ouvert la porte ? | la cause racine |
| La victime était-elle préparée ? | sauvegardes, formation, mises à jour, plan de crise |
| Qu'est-ce qui a aggravé les dégâts ? | absence de segmentation, lenteur de réaction, pas de plan |
| Quelles parades concrètes auraient changé l'issue ? | 2FA, sauvegardes hors-ligne, sensibilisation, correctifs |
Exemple de REX (modèle — WannaCry)
À quoi ressemble un retour d'expérience réussi. Court, factuel, tourné vers l'action (encore une fois : un modèle, pas la réponse à ton flag).
| Volet | Analyse (modèle) |
|---|---|
| Cause racine | un correctif de sécurité disponible depuis 2 mois n'avait pas été appliqué |
| Ce qui a aggravé | réseaux à plat (pas de segmentation) → le ver s'est propagé sans frein |
| Parade 1 (phase 2-3) | politique de mises à jour automatiques des postes |
| Parade 2 (phase 4) | segmentation réseau pour cloisonner la propagation |
| Parade 3 (phase 5) | sauvegardes hors-ligne testées, pour restaurer sans payer |
Défenses concrètes — les valeurs qui comptent
Un professionnel ne dit pas « on a mis en place une politique de mots de passe » — il dit quelles valeurs ont été choisies et pourquoi. Voici les chiffres-repères qui distinguent une défense sérieuse d'un affichage. Mémorise ces seuils : ils reviennent dans tous les audits, rapports d'incident et référentiels (ANSSI, NIST, OWASP).
| Mesure | Valeur cible (standard actuel) | Pourquoi ce seuil |
|---|---|---|
| Longueur mot de passe | ≥ 16 caractères (recommandation ANSSI 2021) ; ≥ 12 pour les comptes standards | 12 caractères aléatoires (maj+min+chiffres+symboles) ≈ 72 bits d'entropie → des siècles en brute-force à 10^9 tests/s ; en dessous de 8 caractères, cassable en quelques heures sur GPU |
| Hashage des mots de passe | bcrypt (coût 10-12) ou Argon2id (mémoire ≥ 64 Mo) | bcrypt à coût 12 ≈ 250 ms par vérification côté serveur → un attaquant avec 1 GPU ne teste que ~4 000 mots de passe/s (vs 10^9/s en stockage en clair). Ne jamais utiliser MD5 ou SHA-1 pour des mots de passe. |
| Chiffrement des communications | TLS 1.3 minimum ; TLS 1.0 et 1.1 dépréciés (RFC 8996, mars 2021) | TLS 1.3 élimine les handshakes inutiles, impose le forward secrecy (une clé compromise ne déchiffre pas les sessions passées), et interdit les suites de chiffrement faibles responsables de POODLE, BEAST, SWEET32 |
| Sauvegarde 3-2-1 | 3 copies, sur 2 supports différents, dont 1 hors-site ou hors-ligne | la copie hors-ligne résiste au ransomware : un malware ne peut chiffrer que ce qu'il voit sur le réseau — un disque déconnecté est hors portée. La copie hors-site protège contre incendie/inondation. |
| Authentification à deux facteurs (2FA) | TOTP (Google Authenticator, FreeOTP) ou clé FIDO2/U2F (YubiKey) ; éviter le SMS seul | le 2FA bloque ~99,9 % des attaques par credential stuffing (Microsoft, rapport 2019) ; le SMS est vulnérable au SIM swapping (portabilité abusive du numéro) — préférer une appli TOTP ou une clé matérielle |
| Délai d'application des correctifs | CVSS ≥ 9.0 (critique) : ≤ 48 h ; 7-9 (élevé) : ≤ 7 jours ; 4-7 (moyen) : ≤ 30 jours | grille ANSSI / NIST SP 800-40 — WannaCry a exploité CVE-2017-0144 (CVSS 9,3 = critique) 59 jours après le patch : largement hors délai même pour la catégorie « élevé » |
| Segmentation réseau | VLAN dédiés par zone fonctionnelle : postes utilisateurs, serveurs, DMZ, IoT, administration ; règles de pare-feu strictes entre VLAN | sans segmentation, WannaCry a traversé des réseaux hospitaliers entiers en quelques minutes via SMB (port 445). Avec des VLAN, le mouvement latéral est contenu à la zone compromise. |
| Conservation des journaux (logs) | 1 an minimum (ANSSI PSSI-E, RGPD) ; 90 jours en ligne, reste archivé hors-ligne | avec un dwell time moyen de ~200 jours, des logs conservés moins de 6 mois ne permettent pas de reconstituer l'attaque ni d'en identifier l'origine pour porter plainte |
Flag B5
Production (le retour d'expérience)
Rédige le REX de l'attaque : cause racine, ce qui a aggravé, et 3 parades concrètes qui auraient changé l'issue (rattache chaque parade à une phase de la chaîne).
Rends : ton analyse.
8. Mini-projet : ta synthèse argumentée
La mission
Tu produis une synthèse de l'attaque étudiée, comme une fiche d'analyse qu'un professionnel partagerait. Elle réunit tout ton travail des chapitres précédents.
- La source citée (chapitre 0) + un résumé de l'attaque (victime, technique, conséquences) en 5 lignes.
- Le mapping aux notions du cours (DICP, menaces, hameçonnage, RGPD…).
- La chaîne d'attaque (5 phases) et où elle aurait pu être stoppée.
- L'impact chiffré (direct / indirect / humain).
- Ton avis argumenté : la victime aurait-elle pu l'éviter ? que retiens-tu pour ton futur métier ?
Flag B6
Mini-projet (production)
Produis ta synthèse argumentée complète (les 5 parties ci-dessus), 1 à 2 pages.
Rends : ta fiche d'analyse.
Pour finir
Ce que ce débrief t'a appris
| Compétence d'analyste | Tu l'as exercée en… |
|---|---|
| Observer un incident | remplissant la grille de visionnage |
| Reconnaître les phases | repérant la chaîne d'attaque (reconnaissance → impact) |
| Relier théorie et réel | mappant le doc aux notions (DICP, menaces, RGPD) |
| Mesurer les conséquences | chiffrant l'impact sur 3 plans |
| Tirer des leçons | rédigeant le retour d'expérience et la synthèse |
Mini-quiz d'auto-vérification
Exercice Réussi À revoir
Vérifie que les notions-clés sont en place (ces questions portent sur les concepts, pas sur ton documentaire). Réponds, puis compare au corrigé juste en dessous.
- Dans quel ordre se déroulent ces phases : impact, intrusion, reconnaissance, latéralisation ?
- Que veulent dire les 4 lettres de DICP ?
- Quelle est la différence entre une menace et une vulnérabilité ?
- Un rançongiciel chiffre tous les fichiers d'un hôpital. Quelle(s) propriété(s) DICP tombe(nt) en premier ?
- Pourquoi dit-on qu'il « suffit de casser un seul maillon » pour stopper une attaque ?
Voir le corrigéMasquer le corrigé de l'exercice
1. reconnaissance → intrusion → latéralisation → impact.
2. Disponibilité, Intégrité, Confidentialité, Preuve.
3. la menace est le danger (le pirate, le malware) ; la vulnérabilité est la faiblesse qui lui ouvre la porte (logiciel pas à jour, mot de passe faible).
4. la Disponibilité (service à l'arrêt) et l'Intégrité d'usage (fichiers inutilisables).
5. parce qu'une attaque est une chaîne d'étapes : bloquer une seule étape (défense en couches) interrompt ou limite toute la suite.
Tu avais trouvé ?
Glossaire
| Mot | Définition |
|---|---|
| Visionnage actif | regarder en observant et en prenant des notes ciblées |
| Chaîne d'attaque (kill chain) | la suite des phases d'une cyberattaque, de la reconnaissance à l'impact |
| Latéralisation (mouvement latéral) | la propagation de l'attaquant de machine en machine dans le réseau |
| Exfiltration | le vol et la sortie de données hors de l'organisation |
| Rançongiciel | logiciel qui chiffre les fichiers et exige une rançon pour les rendre |
| Wiper | logiciel qui détruit les données (déguisé parfois en rançongiciel) |
| DICP | Disponibilité, Intégrité, Confidentialité, Preuve — les 4 propriétés à protéger |
| Cause racine | l'origine profonde d'un incident |
| Retour d'expérience (REX) | analyse d'un incident pour en tirer des leçons |
| Posture sans blâme | analyser les causes, pas chercher un coupable |
| CVE (Common Vulnerabilities and Exposures) | identifiant standardisé d'une vulnérabilité connue — format CVE-ANNÉE-NUMÉRO. Ex. CVE-2017-0144 = faille SMBv1 de Windows exploitée par WannaCry. Score CVSS associé de 0 à 10. |
| CVSS (Common Vulnerability Scoring System) | score de gravité d'une vulnérabilité : 0-3,9 = faible, 4-6,9 = moyen, 7-8,9 = élevé, 9-10 = critique. Détermine l'urgence du correctif à appliquer. |
| MITRE ATT&CK | référentiel mondial (attck.mitre.org) des techniques et tactiques utilisées par des groupes d'attaquants réels. Organisé en matrices par phase de la kill chain. Utilisé par les équipes SOC pour classifier les alertes. |
| ANSSI | Agence Nationale de la Sécurité des Systèmes d'Information (agence gouvernementale française). Publie des guides, recommandations et alertes. Équivalent national du CISA américain. |
| CSIRT / SOC | CSIRT = Computer Security Incident Response Team (équipe de réponse aux incidents) ; SOC = Security Operations Center (centre de surveillance 24/7 des systèmes). Le CSIRT intervient ; le SOC surveille en continu. |
| IOC (Indicator of Compromise) | signe qu'un système a été compromis : hash d'un fichier malveillant, adresse IP d'attaquant connue, nom de domaine suspect, clé de registre anormale. Les CSIRT partagent les IOC pour que d'autres organisations puissent se protéger. |
| Dwell time | durée de présence de l'attaquant dans le réseau avant détection. Moyenne mondiale : ~200 jours (Mandiant, 2023). Plus le dwell time est long, plus les dégâts potentiels sont élevés. |
| Kill switch | mécanisme qui désactive un malware si une condition précise est remplie. Dans WannaCry, il suffisait qu'un nom de domaine précis soit joignable — enregistrer ce domaine pour ~11 $ a stoppé la propagation mondiale. |
| Patch management | processus formalisé d'identification, de test et d'application des correctifs de sécurité dans les délais définis par la criticité (CVSS). Sans processus, les machines restent vulnérables longtemps après publication du patch. |
| Règle 3-2-1 (sauvegardes) | 3 copies des données, sur 2 supports différents (ex. disque local + NAS), dont 1 hors-site ou hors-ligne. Standard industriel pour résister aux ransomwares et sinistres physiques. |