TP1re année7 livrablesQuiz corrigé
Enquête OSINT : ce que GSB laisse traîner
Une photo postée sur un forum, un faux mail des RH, un nom de domaine : avec des sources publiques seulement, tu retrouves ce qu'un attaquant apprendrait sur GSB, puis tu fais le même audit sur toi.
Par Josselyn C., prof de BTS SIO. Publié le .
- Durée
- une séance (≈ 3 h 30)
- On manipule
- le navigateur, l'explorateur de fichiers et le terminal (nslookup) : rien à installer
- Tu produis
- un carnet d'enquête avec 7 flags, dont un rapport de 10 lignes pour le RSSI de GSB
- Pour qui
- SLAM et SISR, 1re année
- Prérequis
- Aucun : savoir ouvrir un terminal et un navigateur suffit.
À télécharger : photo-forum.jpg (pièce A), mail-recrutement.eml (pièce B)
Compétences : C3.1 Protéger les données à caractère personnel, C3.3 Sécuriser les équipements et les usages des utilisateurs, C3.4 Garantir la disponibilité, l'intégrité et la confidentialité
Règle d'or : on observe ce qui est public, on ne touche à rien, on ne contacte personne.
Avant de commencer
Le scénario
GSB (Galaxy Swiss Bourdin), le laboratoire pharmaceutique fil rouge du BTS SIO, vient de recevoir une vague de faux mails « des RH ». Le RSSI (le responsable de la sécurité des systèmes d'information) te confie une mission : découvrir ce qu'un attaquant peut apprendre sur GSB sans jamais le pirater, uniquement avec des informations publiques. C'est ce qu'on appelle l'OSINT (Open Source Intelligence, le renseignement en sources ouvertes).
Tu as trois pièces à examiner :
| Pièce | Ce que c'est | Ce qu'on y cherche |
|---|---|---|
| A | une photo postée par un technicien de GSB sur un forum d'entraide | ses métadonnées |
| B | un mail « des RH » reçu par une salariée | ses en-têtes |
| C | un nom de domaine : celui de ce site | ce que le DNS et les certificats révèlent |
Puis tu retournes l'enquête vers toi : c'est le miroir.
Comment avancer
- Tu avances dans l'ordre. Chaque Flag est une réponse à noter dans ton carnet d'enquête : un simple document texte, une ligne par flag (
Flag 1 : …). - Un bloc sombre est une commande à taper ; un bloc à liseré vert, ce que tu dois voir à l'écran.
- Bloqué ? La checklist « Tu es bloqué ? » de la fin règle la plupart des cas.
Ce que tu vas apprendre
| Notion | À quoi ça te sert |
|---|---|
| Les métadonnées EXIF | savoir ce qu'une photo révèle à ton insu, et comment l'éviter |
| Les en-têtes d'un mail | démasquer un faux expéditeur, même quand le nom affiché est parfait |
| SPF, DKIM, DMARC | comprendre comment un domaine protège son nom contre l'usurpation |
| DNS et certificats | cartographier l'infrastructure d'une organisation sans la toucher |
| Ton empreinte numérique | réduire ce que l'on peut apprendre sur toi |
1. Pièce A : la photo du forum
Sur un forum d'entraide informatique, un utilisateur nommé jmarchal_gsb a posté ce message :
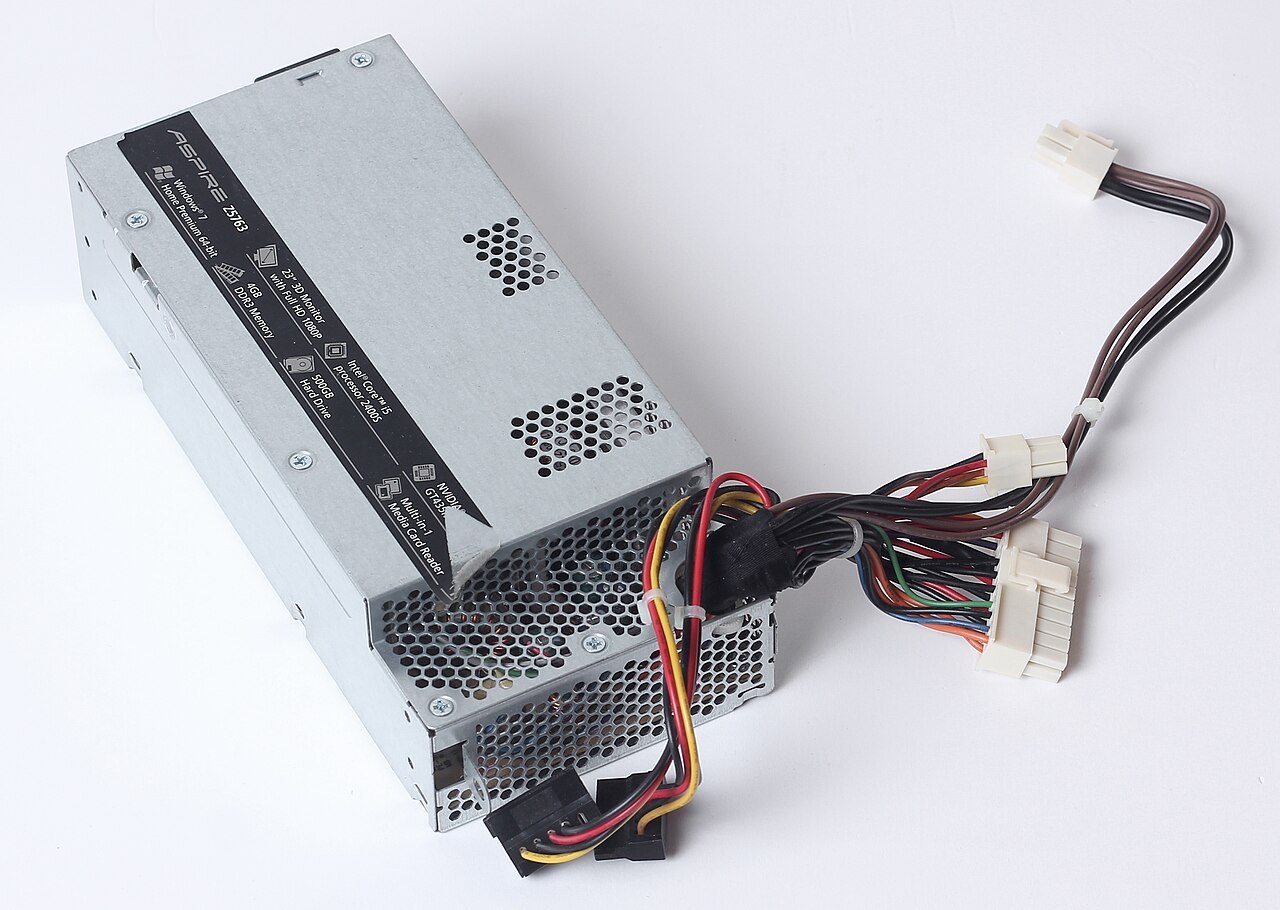
Photo : Dmitry Makeev, CC BY-SA 4.0, métadonnées modifiées pour l'exercice.
Rien d'alarmant à l'œil nu. Mais une photo prise au téléphone transporte des métadonnées : des informations rangées dans le fichier lui-même, au format EXIF, que personne ne voit en regardant l'image.
Lire les métadonnées
Fabricant de l'appareil photo   samsung
Modèle d'appareil photo         SM-A546B
Prise de vue                    14/03/2026 09:42
Latitude                        45; 45; 37.8
Longitude                       4; 51; 34.9
Transformer les coordonnées en lieu
Tape les coordonnées dans OpenStreetMap ou Google Maps sous la forme 45°45'37.8"N 4°51'34.9"E.
Flag 1
Le lieu et l'heure
Note : le modèle du téléphone, la date et l'heure de la photo, et le lieu exact (ville, quartier, ce qui se trouve à cet endroit).
Ce que la photo raconte à un attaquant
Recoupe avec le message : « la baie du labo », « ce matin », un pseudo qui contient le nom de l'entreprise.
| Indice | Ce qu'un attaquant en déduit |
|---|---|
| Position GPS | où se trouve la salle serveur de GSB : un site physique à repérer |
| Date et heure | quand le technicien intervient : les horaires de l'équipe |
| Modèle de téléphone | le matériel personnel d'un salarié, pour choisir une attaque adaptée |
Pseudo jmarchal_gsb | un nom probable (J. Marchal), son employeur, un pseudo à rechercher ailleurs |
Flag 2
Le portrait
Écris en 3 lignes ce qu'un attaquant sait maintenant de GSB et de ce technicien, et une mesure qui aurait tout évité.
2. Pièce B : le mail des RH
Sophie Martin, assistante chez GSB, a reçu ce message. Le nom affiché est parfait : « Service RH GSB ». Ouvre mail-recrutement.eml avec le Bloc-notes (clic droit → Ouvrir avec → Bloc-notes) : tu vois le mail brut, avec ses en-têtes.
Return-Path: <rebond@campagne-mailing.example>
Received: from campagne-mailing.example (vps-4471.hebergeur-low-cost.example [203.0.113.45])
	by mx.gsb-groupe.example (Postfix) with ESMTP id 4F2A81C0B3
	for <s.martin@gsb-groupe.example>; Mon, 16 Mar 2026 07:58:12 +0100 (CET)
Authentication-Results: mx.gsb-groupe.example;
	spf=fail (sender IP is 203.0.113.45) smtp.mailfrom=campagne-mailing.example;
	dkim=none;
	dmarc=fail (p=none) header.from=gsb-groupe.example
From: "Service RH GSB" <rh@gsb-groupe.example>
Reply-To: <recrutement.gsb@messagerie-gratuite.example>
To: <s.martin@gsb-groupe.example>
Subject: URGENT - Mise a jour de votre dossier RH avant vendredi
Date: Mon, 16 Mar 2026 07:58:09 +0100
X-Mailer: MassMailer Pro 4.2

Bonjour Sophie,

Suite a la reorganisation du site de Lyon, tous les collaborateurs doivent
mettre a jour leur dossier RH avant vendredi 18h, sans quoi le versement
du salaire de mars pourrait etre retarde.

Connectez-vous avec vos identifiants habituels :
https://gsb-groupe.example.connexion-rh.example/dossier?id=smartin

Pour toute question, repondez simplement a ce message.
Ce que disent les en-têtes
| En-tête | Ce qu'il dit | Ce qu'il faut vérifier |
|---|---|---|
From | l'expéditeur affiché : n'importe qui peut y écrire n'importe quoi | il ne prouve rien à lui seul |
Return-Path | l'adresse technique qui reçoit les erreurs d'envoi | est-elle du même domaine que le From ? |
Reply-To | où part ta réponse si tu cliques « Répondre » | une boîte gratuite à la place des RH ? |
Received | les serveurs traversés, avec leur adresse IP | d'où vient vraiment le mail |
Authentication-Results | le verdict du serveur de réception : SPF, DKIM, DMARC | fail = alerte |
Flag 3
Les cinq anomalies
Relève au moins cinq anomalies dans ce mail (en-têtes et texte) et, pour chacune, l'en-tête ou la phrase qui la prouve.
Flag 4
Le vrai domaine du lien
Quel est le vrai domaine vers lequel mène le lien, et pourquoi ? Puis : quelle valeur de DMARC, publiée par GSB, aurait fait refuser ce mail par son propre serveur ?
3. Pièce C : ce que révèle un nom de domaine
Ici, la cible est réelle mais autorisée : le domaine de ce site, reussirmonbtssio.com. Son propriétaire t'autorise à l'étudier en restant passif : DNS, certificats, annuaires publics. Pas de scan de ports, pas d'essai de connexion.
Qui gère le domaine ?
nslookup -type=NS reussirmonbtssio.com
Réponse ne faisant pas autorité :
reussirmonbtssio.com    nameserver = ns110.ovh.net
reussirmonbtssio.com    nameserver = dns110.ovh.net
Qui reçoit ses mails ?
nslookup -type=MX reussirmonbtssio.com
Réponse ne faisant pas autorité :
reussirmonbtssio.com    MX preference = 1, mail exchanger = mx1.mail.ovh.net
reussirmonbtssio.com    MX preference = 5, mail exchanger = mx2.mail.ovh.net
reussirmonbtssio.com    MX preference = 100, mail exchanger = mx3.mail.ovh.net
Qui a le droit d'envoyer ses mails ?
nslookup -type=TXT reussirmonbtssio.com
Réponse ne faisant pas autorité :
reussirmonbtssio.com    text = "v=spf1 include:mx.ovh.com -all"
reussirmonbtssio.com    text = "google-site-verification=XO1saI0J9b93N7uZ4GurH0z1PCl7IcMJCF3N3nAF3cI"
Où est hébergé le site ?
nslookup www.reussirmonbtssio.com
Nom :    67fa6e220cf116c3.vercel-dns-017.com
Addresses:  216.198.79.65
          64.29.17.65
Aliases:  www.reussirmonbtssio.com
Vérifie dans ton navigateur : ouvre le site, appuie sur F12 → onglet Réseau, recharge la page, clique la première ligne et lis les en-têtes de réponse. Tu dois y trouver server: Vercel.
Les certificats ne mentent pas
Chaque certificat HTTPS émis dans le monde est inscrit dans des registres publics : la Certificate Transparency. Va sur crt.sh et cherche reussirmonbtssio.com.
Depuis quand ?
Sur lookup.icann.org, cherche reussirmonbtssio.com : tu obtiens le registrar (le bureau d'enregistrement qui a vendu le domaine) et la date de création.
Registrar        OVH sas
Created          2026-02-18
Flag 5
La carte d'identité du domaine
Note : le registrar et l'année de création, l'hébergeur du site, le fournisseur des mails, l'émetteur du certificat et ce que dit le SPF. Puis réponds : un mail « de » reussirmonbtssio.com envoyé depuis un serveur qui n'est pas chez OVH passerait-il le contrôle SPF ?
4. Le miroir : et toi ?
Un attaquant ferait la même enquête sur toi. Fais-la avant lui, sur toi seulement.
- Cherche ton prénom et ton nom entre guillemets dans un moteur de recherche, puis ton pseudo habituel. Regarde la première page de résultats.
- Fais une recherche d'image inversée de ta photo de profil (Google Images, Bing ou TinEye) : où apparaît-elle ?
- Sur
haveibeenpwned.com, teste ta propre adresse mail : a-t-elle fuité dans une base de données piratée ? - Dans les réglages de l'appareil photo de ton téléphone, regarde si la localisation des photos est activée.
- Vérifie qui voit tes publications sur tes deux réseaux les plus utilisés : tout le monde, tes abonnés, personne ?
Flag 6
Ton plan en 3 actions
Écris trois actions concrètes que tu fais aujourd'hui pour réduire ton empreinte : par exemple couper la géolocalisation des photos, changer le mot de passe d'un compte qui a fuité et activer la double authentification, passer un compte en privé. Tu n'as pas à noter ce que tu as trouvé sur toi : seulement ce que tu changes.
5. Le rapport pour le RSSI
Flag 7
Le rapport (10 lignes)
Rédige pour le RSSI de GSB : ce que tu as trouvé dans les pièces A et B, le risque pour l'entreprise, et trois recommandations classées par priorité. Évite le jargon inutile : il doit pouvoir transmettre ton rapport à la direction tel quel.
Mini-quiz (corrigé en dessous)
Exercice Réussi À revoir
- Que signifie OSINT, et qu'est-ce qui distingue l'OSINT d'une intrusion ?
- Quelles informations une photo peut-elle contenir dans ses métadonnées EXIF ?
- Pourquoi le champ
Fromd'un mail ne prouve-t-il rien ? - Dans
https://gsb-groupe.example.connexion-rh.example/dossier, quel est le vrai domaine ? - Que dit l'enregistrement SPF
v=spf1 include:mx.ovh.com -all? - À quoi sert la Certificate Transparency pour un défenseur, et pour un attaquant ?
Voir le corrigéMasquer le corrigé de l'exercice
1. Open Source Intelligence : le renseignement tiré de sources publiques, consultées passivement. Dès qu'on teste un service, qu'on tente une connexion ou qu'on contacte la cible, ce n'est plus de l'OSINT. 2. Le modèle de l'appareil, la date et l'heure, les réglages de prise de vue, parfois l'auteur et le logiciel, et surtout la position GPS si la localisation était activée. 3. C'est l'expéditeur qui l'écrit, comme l'adresse au dos d'une enveloppe : seuls les contrôles SPF, DKIM et DMARC, et le chemin des Received, disent d'où vient vraiment le mail. 4. connexion-rh.example : on lit le domaine juste avant le premier /, de droite à gauche. 5. Seuls les serveurs d'OVH ont le droit d'envoyer des mails au nom du domaine ; un mail parti d'un autre serveur échoue au contrôle (-all). 6. Le défenseur y repère les certificats émis pour ses domaines : un certificat qu'il n'a pas demandé est une alerte. L'attaquant y découvre des sous-domaines oubliés à viser.
Tu avais trouvé ?
Tu es bloqué ?
| Symptôme | À faire |
|---|---|
| Pas de rubrique GPS dans les propriétés | Télécharge le fichier original depuis « Le TP en bref » : une capture d'écran n'a pas de métadonnées. |
Le .eml s'ouvre dans la messagerie, sans en-têtes | Clic droit → Ouvrir avec → Bloc-notes. |
nslookup affiche « timed out » | Ajoute 1.1.1.1 à la fin de la commande. |
crt.sh ne répond pas | Le site est souvent lent : réessaie plus tard. En attendant, clique le cadenas de la barre d'adresse pour voir le certificat du site. |
| Je ne trouve rien sur moi | Bonne nouvelle : note-le dans le Flag 6, et vérifie quand même la localisation des photos. |
Compétences mobilisées
Bloc 3 · Cybersécurité des services informatiques
→ C3.1 — Protéger les données à caractère personnel : mesurer ce qu'une personne expose, réduire son empreinte.
→ C3.3 — Sécuriser les équipements et les usages des utilisateurs : repérer l'hameçonnage, sensibiliser.
→ C3.4 — Garantir la disponibilité, l'intégrité et la confidentialité : cartographier ce qu'une organisation expose.