TP1re année2 livrablesQuiz corrigé
WannaCry
Un week-end de mai 2017, un logiciel chiffre 200 000 ordinateurs dans 150 pays et paralyse des hôpitaux. Pas de génie du mal : une faille connue, un correctif ignoré, et une arme volée à un service de renseignement. On décortique.
Par Josselyn C., prof de BTS SIO. Publié le .
- Objectif
- comprendre, de bout en bout, une vraie cyberattaque mondiale — et ce qu'elle t'apprend sur ton futur métier
- On regarde
- un documentaire (lien dans le support) + on l'analyse avec les yeux du pro
- Durée
- ~1 h 30 (visionnage + lecture + mini-mission)
- Pré-requis
- les séances cyber (menaces, mises à jour, RGPD)
- Pour qui
- SLAM et SISR, 1re année
- Matériel
- Un documentaire sur WannaCry (lien dans le livret) et de quoi prendre des notes.
- Outils
- Documentaire, DICP
Compétences : C3.3 Sécuriser les équipements et les usages des utilisateurs, C3.4 Garantir la disponibilité, l'intégrité et la confidentialité
La faille la plus exploitée n'était pas dans le code. Elle était dans le calendrier des mises à jour.
Regarde d'abord — les documentaires
Avant de lire la suite, regarde les documentaires (le 1er, sur WannaCry, en priorité). Puis reviens : chaque chapitre éclaire ce que tu viens de voir.
▶ Les 2 documentaires à regarder (Cybernews)
1 · « World's Deadliest Computer Virus: WannaCry »
https://www.youtube.com/watch?v=_OmpRDWRT9U
L'histoire complète : l'attaque, la faille volée à la NSA, le kill switch, qui est derrière.
2 · « The Most Destructive Hack Ever Used: NotPetya »
https://www.youtube.com/watch?v=3-MSlNVqzYY
Le « cousin » de WannaCry : même faille EternalBlue, un mois plus tard, mais un but très différent. Garde-le en tête pour le Bonus E.
En anglais — sous-titres français automatiques dispo (roue dentée → Sous-titres → Traduire automatiquement → Français).
Pendant le visionnage, repère 3 choses
| À repérer | Pourquoi c'est le cœur de l'histoire |
|---|---|
| Comment ça se propage tout seul | WannaCry n'a pas besoin qu'on clique : c'est un ver. Note à quelle vitesse il passe d'une machine à l'autre. |
| D'où vient l'arme | L'outil de propagation n'a pas été inventé par les pirates. Il a été volé. À qui ? |
| Ce qui a stoppé l'attaque | Pas un antivirus, pas un gouvernement. Un détail à 11 $ trouvé par un chercheur de 22 ans. |
1. Le week-end où le monde s'est figé
Vendredi 12 mai 2017, milieu de matinée. Sur des dizaines de milliers d'écrans, partout sur la planète, la même fenêtre rouge apparaît en même temps : « Ooops, your files have been encrypted! » Les fichiers sont illisibles. On réclame une rançon de 300 $ en bitcoin (600 $ passé trois jours), sinon tout est détruit.
Le compteur s'emballe
| Repère | Chiffre |
|---|---|
| Machines touchées | plus de 200 000, en un week-end |
| Pays | plus de 150 |
| Système visé | Windows (surtout Windows 7 et des versions plus anciennes non à jour) |
| Vitesse | d'une machine infectée à tout un réseau en quelques minutes |
La victime qui a marqué les esprits : le NHS britannique
Le système de santé public anglais (NHS) est frappé de plein fouet. Des blocs opératoires à l'arrêt, des IRM hors service, des urgences qui redirigent les ambulances. On ne parle plus de fichiers : on parle de soins repoussés.
2. D'où vient l'arme : une faille volée à la NSA
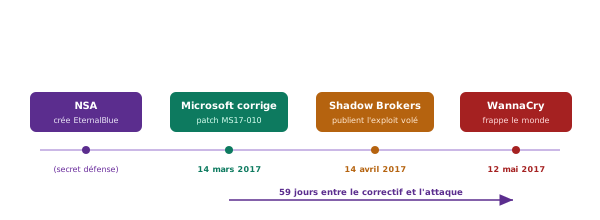
Le plus troublant dans WannaCry, c'est que ses auteurs n'ont presque rien inventé. L'outil qui lui permet de se propager seul — baptisé EternalBlue — a été développé par la NSA, l'agence de renseignement américaine, qui le gardait secret pour espionner. Jusqu'à ce qu'on le lui vole.
La chaîne des événements
3. Comment un ver se propage
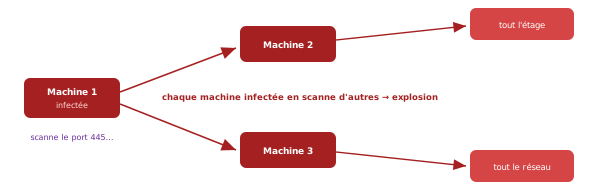
Un rançongiciel classique arrive par un clic (pièce jointe piégée). WannaCry, lui, est un ver (worm) : une fois sur une machine, il cherche tout seul d'autres machines à infecter sur le réseau, sans aucune action humaine. C'est ce qui explique sa vitesse.
Le mécanisme, étape par étape
4. Le héros à 11 $ : le kill switch
Quelques heures après le début de l'attaque, un chercheur britannique de 22 ans, Marcus Hutchins (alias MalwareTech), dissèque le code de WannaCry. Il remarque un détail étrange : avant de chiffrer, le malware tente de contacter un nom de domaine absurdement long et inexistant. S'il répond, le malware… s'arrête.
Le geste qui a sauvé le monde (ou presque)
Hutchins enregistre ce domaine pour environ 11 $. Dès qu'il est en ligne et répond, chaque nouvelle machine infectée « voit » le domaine vivant et s'arrête de se propager. La vague mondiale retombe en quelques heures.
5. Qui est derrière ?
Fin 2017, les États-Unis, le Royaume-Uni et plusieurs alliés attribuent officiellement WannaCry à la Corée du Nord, via le groupe de pirates étatique Lazarus. L'enquête s'appuie notamment sur des morceaux de code réutilisés, déjà vus dans des attaques précédentes attribuées à Lazarus.
Ce que ça change dans ta lecture de l'attaque
| Indice | Ce qu'il raconte |
|---|---|
| Du code en commun | Des fonctions identiques à d'anciens malwares de Lazarus (repérées par des chercheurs de Google et Kaspersky). Signature discrète, mais parlante. |
| Une rançon mal gérée | Le système de paiement était rudimentaire : peu d'argent réellement récolté (~140 000 $). Étrange pour de « vrais » rançonneurs — certains y voient plutôt du sabotage ou une erreur. |
| Un acteur étatique | Un État qui réutilise une arme volée à un autre État (la NSA). La cybersécurité n'est plus qu'une affaire de « hackers en sweat à capuche ». |
6. Compter les dégâts avec le DICP
Pour analyser une attaque en pro, on ne dit pas « c'était grave ». On mesure l'atteinte aux 4 critères de sécurité (DICP) : Disponibilité, Intégrité, Confidentialité, Preuve.
| Critère | Touché ? | Chez WannaCry |
|---|---|---|
| Disponibilité | Massif | c'est l'impact n°1 : fichiers chiffrés, services à l'arrêt, hôpitaux paralysés |
| Intégrité | Oui | les fichiers sont altérés (chiffrés) ; sans la clé, ils sont inutilisables |
| Confidentialité | Peu | WannaCry ne vole pas les données, il les verrouille sur place |
| Preuve | — | traces laissées dans les logs ; utiles pour l'enquête et l'attribution |
L'addition mondiale
| Impact | Ordre de grandeur |
|---|---|
| NHS (Royaume-Uni) | ~92 M£, 19 000 RDV annulés (NAO, 2018) |
| Rançons réellement collectées | relativement faible : ~140 000 $ en bitcoin |
| Coût économique mondial estimé | jusqu'à ~4 milliards de dollars (estimations, fourchette large) |
7. Les parades (ce que, toi, tu feras)
WannaCry est devenu un cas d'école parce que tout était évitable. Voici les 4 réflexes de pro qu'il impose — ceux que tu appliqueras en entreprise.
| Parade | Le geste concret | Pourquoi ça aurait stoppé WannaCry |
|---|---|---|
| 1. Mettre à jour vite | Appliquer les correctifs critiques dans les délais : CVSS ≥ 9 → ≤ 48 h ; élevé → ≤ 7 j (grille ANSSI / NIST) | le patch existait depuis 59 jours : largement hors délai, même pour la catégorie « élevé » |
| 2. Désactiver l'inutile | Couper les vieux protocoles : SMBv1 n'avait plus de raison d'être activé en 2017 | pas de SMBv1 actif = pas de porte pour EternalBlue |
| 3. Segmenter le réseau | Des VLAN par zone (postes / serveurs / médical), pare-feu entre zones, port 445 bloqué entre VLAN | le ver aurait été contenu à une zone au lieu de traverser l'hôpital entier |
| 4. Sauvegarder (3-2-1) | 3 copies, 2 supports, 1 hors-ligne. Tester la restauration. | contre un rançongiciel, c'est LA parade : on restaure au lieu de payer |
8. À toi : relie, puis prouve
Relier au cours (rappel express)
| Notion WannaCry | Compétence / notion du bloc |
|---|---|
| Correctif ignoré 59 jours | gestion des mises à jour, délais de patch (ANSSI/NIST) |
| SMBv1 obsolète laissé actif | durcissement (hardening), réduction de la surface d'attaque |
| Ver traversant l'hôpital | segmentation réseau, défense en profondeur |
| Rançongiciel | sauvegardes, DICP (disponibilité), plan de reprise |
🏳️ Flag D
Investigation (après le documentaire)
Réponds en 4 lignes, chacune avec ta source (le passage du docu ou une page web que tu cites) :
- Quelle date exacte WannaCry s'est-il déclenché, et combien de pays touchés ?
- Comment s'appelle l'exploit utilisé, et à quelle organisation a-t-il été volé ?
- Qui a trouvé le kill switch, et combien a coûté le domaine ?
- À quel pays / groupe l'attaque a-t-elle été attribuée (emploie le mot « attribuée ») ?
Rends : tes 4 réponses sourcées. Format du flag : FLAG-D1-WANNACRY + ton texte.
Pour finir
Ce que WannaCry t'a appris (en une phrase chacun)
Mini-quiz (corrigé juste en dessous)
Exercice Réussi À revoir
- EternalBlue exploitait quel protocole (et quel port) ?
- Combien de temps s'est écoulé entre le correctif Microsoft et l'attaque ?
- Qu'est-ce qu'un kill switch, et qui a activé celui de WannaCry ?
- Quelle est la meilleure parade pour ne jamais payer une rançon ?
Voir le corrigéMasquer le corrigé de l'exercice
1. SMBv1, port 445 (faille CVE-2017-0144). · 2. 59 jours (patch le 14 mars, attaque le 12 mai 2017). · 3. Un interrupteur d'arrêt caché dans le malware ; activé par Marcus Hutchins en enregistrant le domaine (~11 $). · 4. Une sauvegarde hors-ligne récente et testée (règle 3-2-1) → on restaure au lieu de payer.
Tu avais trouvé ?
Glossaire
| Terme | Définition |
|---|---|
| Rançongiciel (ransomware) | malware qui chiffre tes fichiers et réclame une rançon pour la clé de déchiffrement. |
| Ver (worm) | malware qui se propage seul de machine en machine, sans action humaine. |
| EternalBlue | exploit (développé par la NSA, volé puis publié) visant la faille SMBv1 de Windows. |
| SMBv1 | vieux protocole Windows de partage de fichiers (port 445) ; à désactiver. |
| CVE / CVSS | CVE = identifiant d'une faille connue (ici CVE-2017-0144) ; CVSS = son score de gravité de 0 à 10. |
| Kill switch | condition cachée qui désactive un malware ; celui de WannaCry = « ce domaine répond ». |
| Lazarus | groupe de pirates étatique associé à la Corée du Nord ; attribution de WannaCry. |
| DICP | les 4 critères de sécurité : Disponibilité, Intégrité, Confidentialité, Preuve. |
Compétences mobilisées (référentiel BTS SIO SLAM)
Connecte-toi pour lire tout le TP
C'est gratuit, avec ton compte Google : un clic, et tu reviens ici. Ta progression te suit ensuite sur tous tes appareils.
Le site garde ton nom et ton email, rien d'autre. Tes données