TP1re année18 livrables
Hameçonnage & ingénierie sociale
La faille la plus exploitée n'est ni un logiciel ni un réseau : c'est l'humain. Un faux mail bien tourné, et Karim donne ses identifiants. Aujourd'hui, on apprend à repérer et déjouer ces pièges — et à comprendre comment ils manipulent.
Par Josselyn C., prof de BTS SIO. Publié le , mis à jour le .
- Objectif
- reconnaître un hameçonnage, comprendre les leviers de l'ingénierie sociale, savoir réagir et sensibiliser
- On manipule
- de vrais exemples de mails/SMS/URL piégés à décortiquer
- Pré-requis
- les séances « C'est quoi la cybersécurité ? » et « Mots de passe »
- Pour qui
- SLAM et SISR, 1re année
- Durée
- environ 3 h
Compétences : C3.3 Sécuriser les équipements et les usages des utilisateurs
Le maillon faible, c'est souvent nous. Le former, c'est la meilleure des protections.
Avant de commencer
Pourquoi l'humain est la cible n°1
On peut blinder un système ; convaincre une personne de cliquer reste plus facile. La grande majorité des cyberattaques en entreprise commencent par un hameçonnage : un message qui te pousse à agir contre ton intérêt. Pas besoin de compétences techniques pointues côté attaquant : juste de la psychologie. Savoir repérer ces pièges est un réflexe vital — pour toi, et pour les utilisateurs que tu protégeras en tant que futur informaticien.
Ce que tu sauras faire à la fin
| Notion | Tu sauras… |
|---|---|
| Ingénierie sociale | nommer les leviers psychologiques qui nous manipulent |
| Anatomie d'un mail piégé | localiser chaque zone suspecte d'un message |
| Décortiquer une URL | trouver le vrai domaine d'un lien trompeur |
| Pièces jointes | reconnaître un fichier dangereux avant de l'ouvrir |
| Les variantes | distinguer phishing, spear, smishing, vishing, quishing, whaling |
| Réagir | savoir quoi faire — et ce qu'on ne fait JAMAIS |
| Côté défenseur | filtres, SPF/DKIM/DMARC, 2FA, sensibilisation |
| Côté dev (SLAM) | construire une app qui ne facilite pas l'hameçonnage |
0. Le mail qui a piégé Karim
Karim est gestionnaire chez GSB (le laboratoire pharmaceutique fil rouge). Un matin, il reçoit ce message. Revoyons-le : c'est notre pièce à conviction de toute la séance.
Karim a cliqué, saisi son identifiant et son mot de passe sur une page qui ressemblait à l'intranet GSB. Trente minutes plus tard, un inconnu se connectait avec ses identifiants et accédait à la base patients. Le message avait l'air officiel et pressant — pourtant tout y est suspect. On va apprendre à voir ce que Karim n'a pas vu.
Flag A1
Checkpoint
Sans encore connaître la théorie : repère 2 choses qui te semblent bizarres dans ce mail.
Rends : tes 2 observations (on les complétera plus loin).
1. L'ingénierie sociale
L'ingénierie sociale, c'est l'art de manipuler une personne pour qu'elle révèle une information ou réalise une action (cliquer, payer, ouvrir une porte, donner un code). On n'attaque pas la machine : on attaque la confiance et les émotions. L'hameçonnage est la forme écrite de cette manipulation.
Les 5 leviers qui nous font tomber
| Levier psychologique | Comment ça marche | Exemple type |
|---|---|---|
| L'urgence | un délai court coupe la réflexion → tu agis vite | « plus que 2 heures » |
| L'autorité | une figure qui impose le respect → tu obéis | « le Service Informatique », « le DG » |
| La peur | une menace de perte ou de sanction → tu paniques | « compte désactivé », « amende » |
| L'appât | un gain trop beau → tu fonces | « vous avez gagné », « remboursement » |
| La confiance | l'imitation d'un proche ou d'un service connu | logo, ton et nom familiers |
Les chiffres qui donnent l'échelle
| Statistique | Source (date) | Ce que ça dit |
|---|---|---|
| 74 % des cyberattaques en entreprise débutent par un hameçonnage | ANSSI — Panorama de la menace 2023 | vecteur n°1, devant les failles logicielles et les accès brute force |
| ~500 M€/an de préjudice lié à la fraude au président en France | Gendarmerie nationale / DGSI, 2023 | un seul virement frauduleux peut dépasser 1 M€ |
| 1,3 million de sites de phishing détectés au T3 2023 | APWG Phishing Activity Trends Report Q3 2023 | soit environ un nouveau site toutes les 20 secondes |
| Durée de vie médiane d'un site de phishing : < 24 h | APWG 2023 | les filtres ont du mal à les bloquer avant leur retrait |
| 91 % des violations de données débutent par un mail malveillant | Proofpoint State of the Phish 2023 | sécuriser l'humain couvre l'essentiel du risque |
Comment ça marche : la mécanique du piège
Un message d'hameçonnage suit presque toujours la même chaîne. La comprendre, c'est savoir où l'interrompre.
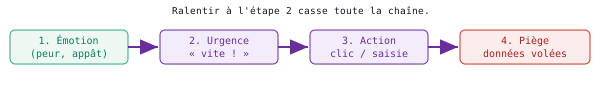
Flag A2
Checkpoint
Quels leviers psychologiques le mail de Karim utilise-t-il ? Cite-les et justifie avec un extrait du mail.
Rends : ta réponse.
2. Anatomie d'un mail piégé
Un message d'hameçonnage n'est pas un bloc magique : c'est un assemblage de zones, et chacune peut te trahir le piège. Apprends à les regarder une par une, comme un mécanicien regarde un moteur.
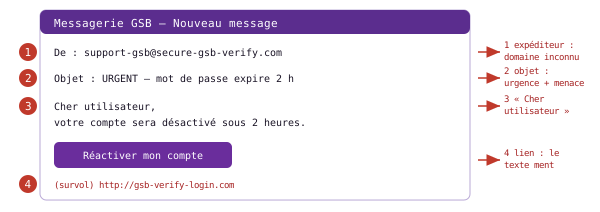
1 Expéditeur — l'adresse après le @ n'est pas le vrai domaine de GSB.
2 Objet — urgence et menace : on veut court-circuiter ta réflexion.
3 Salutation — « Cher utilisateur » : un vrai service connaît ton nom.
4 Lien — le bouton dit « Réactiver », mais l'URL réelle (au survol) pointe ailleurs.
La checklist du détective
Pour chaque mail douteux, passe ces 6 signaux en revue. Un seul suffit à se méfier ; plusieurs = certitude.
| Signal | Dans le mail de Karim |
|---|---|
| Expéditeur douteux | secure-gsb-verify.com n'est pas le vrai domaine de GSB |
| Lien trompeur | gsb-verify-login.com : ressemble, mais n'est pas le bon site |
| Urgence / menace | « 2 heures sinon désactivé » |
| Demande d'identifiants | un vrai service ne demande jamais ton mot de passe par mail |
| Formule impersonnelle | « Cher utilisateur » au lieu de ton nom |
| Fautes / ton étrange | souvent présentes (mais pas toujours — attention au faux sentiment de sécurité) |
Flag B1
Production (l'analyse complète)
Reprends le mail de Karim et liste tous les signaux d'hameçonnage que tu repères (vise au moins 5), en pointant la zone concernée (expéditeur, objet, corps, lien).
Rends : ton analyse signal par signal.
3. Décortiquer une URL trompeuse
Le cœur du piège, c'est presque toujours le lien. Savoir lire une URL, c'est la compétence n°1 anti-phishing. La bonne nouvelle : il y a une règle mécanique, sans avis ni intuition.
Le geste qui sauve : survoler avant de cliquer
La règle pour trouver le VRAI domaine
Une URL se lit de gauche à droite, mais le vrai propriétaire du site se trouve juste avant le premier « / », sur les deux derniers blocs séparés par un point. Tout ce qu'il y a avant n'est que du décor (des sous-domaines) que l'attaquant écrit comme il veut.
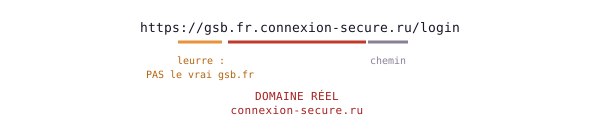
Ici gsb.fr n'est qu'un sous-domaine de connexion-secure.ru : le site appartient à .ru, pas à GSB. On lit donc de droite à gauche les deux blocs juste avant le premier / : c'est eux le propriétaire.
Les 3 pièges classiques sur les URL
| Piège | Principe | Exemple |
|---|---|---|
| Faux sous-domaine | mettre le nom de marque en sous-domaine d'un autre site | gsb.fr.login-secure.ru |
| Typosquatting | une faute de frappe quasi invisible dans le domaine | gbs.fr, gsb-fr.com, gsb.co |
| Homoglyphes | remplacer une lettre par un caractère qui lui ressemble | gsb.fr avec un « 0 » à la place du « o », un « l » pour un « I » |
Anatomie complète d'une URL : les 6 parties
| Partie | Exemple dans l'URL | Ce que le pirate peut y faire |
|---|---|---|
| Protocole | https:// | HTTPS ne garantit que le chiffrement, pas l'identité du site — un site piège peut avoir le cadenas |
| Sous-domaine(s) | compte.gsb. | il peut y écrire N'IMPORTE QUOI — gsb.fr.login., secure-gsb., etc. |
| Domaine | gsb | typosquatting (gbs, gsb-fr), homoglyphe (faux « g »), punycode |
| TLD | .fr | remplacé par .ru, .info, .xyz, .co, .io… |
| Chemin | /intranet/login | peut copier le chemin officiel pour rassurer — ne change rien si le domaine est faux |
| Paramètres | ?redirect=… | redirection ouverte (vue au ch. 9) : peut faire repartir l'utilisateur vers un autre site |
Flag B2
Production (lecture d'URL)
Pour chacune de ces URL, indique le vrai domaine et si tu lui ferais confiance pour te connecter à GSB (justifie en une ligne) :
a) https://www.gsb.fr/intranet/login
b) https://gsb.fr.secure-login.ru/compte
c) https://gsb-intranet.com.verify-id.info/
d) http://gsb.fr-connexion.com/
Rends : ton verdict pour a, b, c, d.
4. La fausse page de connexion
Karim n'a pas donné son mot de passe dans le mail : il a cliqué, puis l'a saisi sur une page sosie de l'intranet GSB. C'est l'étape la plus piégeuse, parce que la page paraît parfaite — logo, couleurs, formulaire identiques. La copie visuelle est facile ; ce qu'on ne peut pas copier, c'est l'adresse.
| Ce que tu vérifies | Vraie page GSB | Fausse page (sosie) |
|---|---|---|
| L'URL dans la barre d'adresse | intranet.gsb.fr | gsb-verify-login.com — domaine étranger |
| Comment tu y es arrivé | par ton favori / l'adresse tapée | en cliquant un lien d'un mail |
| Le formulaire | identique… | …identique : le visuel ne prouve rien |
Flag A3
Checkpoint
Deux pages de connexion semblent identiques au pixel près. Quel est le seul élément fiable pour savoir laquelle est la vraie ? Cite aussi un indice donné « gratuitement » par ton gestionnaire de mots de passe.
Rends : ta réponse.
5. Les pièces jointes piégées
Tous les pièges ne sont pas des liens. Parfois, c'est la pièce jointe qui contient l'attaque : l'ouvrir exécute un programme malveillant (virus, rançongiciel, vol de mot de passe). Karim aurait pu être piégé par un faux « bordereau de livraison ».
| Type de fichier | Le risque | Réflexe |
|---|---|---|
.exe .scr .bat .msi | programme qui s'exécute directement → infection immédiate | on n'ouvre jamais un exécutable reçu par mail |
Office avec macros (.docm, .xlsm) | « Activer les macros » lance un script caché | ne JAMAIS « activer le contenu » d'un document reçu |
Faux .pdf | en vrai un .exe déguisé, ou un PDF avec un lien piégé | vérifie l'extension réelle, méfie-toi des PDF qui « demandent de se connecter » |
Archives .zip / .rar (parfois avec mot de passe) | cachent un exécutable et passent les filtres anti-virus | un zip protégé par mot de passe « pour la sécurité » est un drapeau rouge |
Flag A4
Checkpoint
Tu reçois RIB_fournisseur.pdf.exe en pièce jointe d'un mail pressant. Que t'apprend ce nom de fichier, et qu'en fais-tu ?
Rends : ta réponse en 2-3 lignes.
6. Les variantes de l'hameçonnage
Le phishing ne se limite pas au mail. Mêmes leviers psychologiques, autres canaux. Le principe ne change pas : seul le support change.
| Variante | Canal | Exemple |
|---|---|---|
| Phishing | e-mail de masse | le mail de Karim, envoyé à des milliers de gens |
| Spear phishing | e-mail ciblé | mail sur-mesure visant une personne précise (le comptable) |
| Whaling | e-mail visant un « gros poisson » | usurper le DG pour ordonner un virement (voir ci-dessous) |
| Smishing | SMS | « Votre colis est bloqué, réglez 1,99 € : lien » |
| Vishing | appel vocal | « faux conseiller bancaire » qui réclame ton code |
| Quishing | QR code | faux QR collé sur un parcmètre, dans un mail ou une affiche |
Le whaling : la fraude au président et au RIB
Le whaling (« chasse à la baleine ») est un spear phishing visant la direction ou la comptabilité, avec un enjeu financier direct. Deux formes très courantes en entreprise :
| Arnaque | Le scénario |
|---|---|
| Fraude au président | un faux mail du DG ordonne au comptable un virement « urgent et confidentiel » vers un compte. L'autorité + l'urgence + le secret désactivent les vérifications habituelles. |
| Fraude au RIB / au fournisseur | un faux mail d'un fournisseur connu annonce « un changement de coordonnées bancaires » et joint un nouveau RIB. Les paiements suivants partent chez l'escroc. |
Le quishing en détail
Le quishing (QR + phishing) profite de deux choses : un QR code est illisible à l'œil (tu ne vois pas l'URL avant de scanner), et on scanne avec son téléphone perso (souvent moins protégé que le poste de travail). On en trouve sur de faux parcmètres, dans des mails (« scannez pour valider »), sur des affiches truquées.
Le vishing : la voix qui rassure (et qui ment)
Chiffres par variante — l'ampleur réelle
| Variante | Données concrètes (2023) |
|---|---|
| Phishing de masse | 3,4 milliards de mails piégés envoyés chaque jour ; taux de clic moyen observé : 3,4 % — soit des dizaines de millions de victimes potentielles (Verizon DBIR 2023) |
| Spear phishing | Taux de clic moyen en test interne : 53 % — le message personnalisé est redoutablement plus efficace (Proofpoint 2023) |
| Fraude au président | ~500 M€/an en France ; montant médian par virement frauduleux : 80 000 € (Gendarmerie nationale, 2022) ; record monde : 243 M$ en une seule attaque (ÉAU, 2020) |
| Smishing | 98 % des SMS sont ouverts (vs 20 % des e-mails), délai médian de lecture : 3 min — d'où son taux de conversion élevé |
| Vishing + deepfake audio | En février 2024, un directeur financier à Hong Kong a viré 25 M$ après une visioconférence deepfake imitant le PDG et plusieurs collègues (Reuters, fév. 2024) |
Flag A5
Checkpoint
Quelle est la différence entre phishing de masse et spear phishing, et pourquoi le second est-il plus dangereux ? Donne un exemple de whaling.
Rends : ta réponse.
Flag B3
Production (classement)
Associe chaque scénario à sa variante (phishing de masse, spear phishing, whaling, smishing, vishing, quishing) :
(1) un appel d'un faux « support Microsoft » ;
(2) un QR code collé sur une borne de recharge ;
(3) un mail du « DG » réclamant un virement urgent et confidentiel ;
(4) un SMS « votre carte Vitale doit être mise à jour : lien » ;
(5) un mail générique « votre boîte mail est pleine » envoyé à tout le personnel ;
(6) un mail nominatif au comptable citant un vrai projet en cours.
Rends : tes 6 associations.
Flag D1
Investigation
Cherche une vraie affaire de fraude au président (entreprise réelle, montant) dans la presse. Résume en 4-5 lignes : qui, comment, combien, ce qui a manqué côté vérification.
Rends : ton résumé + la source.
7. Que faire face à un message suspect
Un message arrive et te met le doute ? Déroule cette grille de 4 questions, dans l'ordre. À la moindre réponse qui cloche, tu t'arrêtes.
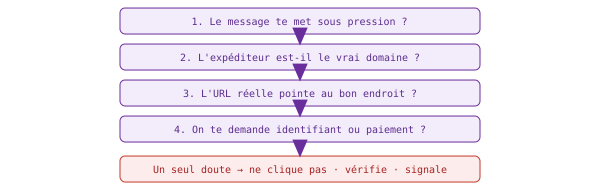
Les bons réflexes, selon la situation
| Situation | Le bon réflexe |
|---|---|
| Un doute sur un mail | ne clique pas ; vérifie l'expéditeur, survole les liens |
| Une demande urgente | ralentis ; contacte l'organisme par un canal officiel (pas le lien du mail) |
| Une demande de virement / RIB | vérifie par un second canal connu d'avance |
| Tu as cliqué / saisi ton mot de passe | change-le tout de suite sur le vrai site, active la 2FA, préviens |
| En entreprise | signale au service informatique (les collègues sont peut-être visés) |
Ce qu'on ne fait JAMAIS
Flag B4
Production (procédure)
Tu reçois ce SMS : « Votre colis est en attente, réglez 1,80 € : [lien] ». Décris, étape par étape, ce que tu fais — et ce que tu ne fais surtout pas (au moins 3 « jamais »).
Rends : ta procédure complète.
8. Côté défenseur
Un professionnel de l'informatique ne fait pas que se protéger : il protège les utilisateurs. La défense s'organise en couches — aucune n'est parfaite seule.
| Défense | Rôle |
|---|---|
| Filtres anti-spam / anti-phishing | bloquent une partie des messages piégés avant la boîte de réception |
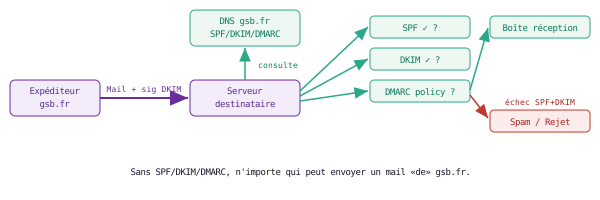
| SPF / DKIM / DMARC | vérifient que l'expéditeur d'un mail est bien légitime |
| 2FA généralisée | limite les dégâts d'un mot de passe volé (il manque le second facteur) |
| Sensibilisation | former les utilisateurs — la défense la plus efficace |
Comment ça marche : SPF, DKIM, DMARC
Ce trio sert à répondre à une question : « ce mail vient-il vraiment du domaine qu'il prétend ? ». Il rend l'usurpation d'un domaine beaucoup plus difficile.
| Mécanisme | Ce qu'il vérifie (en clair) |
|---|---|
| SPF | la liste des serveurs autorisés à envoyer des mails pour un domaine. Un mail « gsb.fr » envoyé d'ailleurs est suspect. |
| DKIM | une signature cryptographique ajoutée au mail. Si le contenu ou l'expéditeur a été falsifié, la signature ne colle plus. |
| DMARC | la politique : que faire si SPF ou DKIM échouent (rejeter, mettre en spam) et envoyer des rapports au propriétaire du domaine. |
À quoi ressemblent SPF, DKIM et DMARC en pratique
Ces trois mécanismes sont configurés dans les enregistrements DNS du domaine (les mêmes qui font pointer un nom vers une IP). Voici une zone DNS bien configurée :
; SPF — liste des serveurs autorisés à envoyer pour ce domaine
gsb.fr.  IN TXT  "v=spf1 include:_spf.google.com ip4:185.10.20.30 -all"
;                  ^ version  ^ sources autorisées             ^ tout le reste = REJET

; DKIM — clé publique pour vérifier la signature cryptographique du mail
mail._domainkey.gsb.fr.  IN TXT  "v=DKIM1; k=rsa; p=MIGfMA0GCSqGSIb..."
;  ^ sélecteur                    ^ clé publique RSA (2048 bits recommandé)

; DMARC — la politique : que faire si SPF ou DKIM échouent ?
_dmarc.gsb.fr.  IN TXT  "v=DMARC1; p=reject; rua=mailto:dmarc@gsb.fr; pct=100"
;                          ^ politique ^ adresse de rapport     ^ 100 % des mails
| Politique DMARC | Effet en cas d'échec SPF + DKIM | Quand l'utiliser |
|---|---|---|
p=none | le mail passe quand même — rapport envoyé | phase d'audit : observer sans risquer de casser des mails légitimes |
p=quarantine | mail mis en spam chez le destinataire | phase intermédiaire, après avoir vérifié que SPF/DKIM sont corrects |
p=reject | mail refusé à la réception, non distribué | cible finale pour tout domaine en production — protection maximale |
La 2FA : toutes les méthodes ne se valent pas
Même si le mot de passe est volé par hameçonnage, la double authentification exige un second facteur. Mais certaines méthodes 2FA restent contournables :
| Méthode 2FA | Principe | Résistance au phishing | Coût / contrainte |
|---|---|---|---|
| SMS (OTP) | code à 6 chiffres, ~10 min de validité, envoyé par SMS | Faible : interceptable (SIM swap, attaque SS7) ; un faux site peut demander le code en temps réel (real-time phishing relay) | Gratuit utilisateur ; ~0,05 €/SMS côté appli |
| TOTP (Google Authenticator, Authy) | code à 6 chiffres renouvelé toutes les 30 s (RFC 6238, HMAC-SHA1 + compteur temps) | Moyenne : un site piège peut relayer le code en direct si l'utilisateur le saisit dans la fenêtre des 30 s | Gratuit ; perte du téléphone = procédure de récupération complexe |
| Clé matérielle FIDO2/WebAuthn | clé USB/NFC (YubiKey ~30-60 €, Titan Key) ; signature liée au domaine exact → refuse si le domaine est faux | Totale : impossible à relayer — la clé vérifie le domaine avant de signer | 20-60 € / clé ; Google : 0 phishing réussi sur 85 000 employés depuis déploiement en 2017 |
| Passkey (FIDO2 logiciel) | même mécanisme WebAuthn, intégré dans iOS 16+, Android 9+, Windows Hello | Totale (même protection que la clé matérielle) | Gratuit si l'appareil supporte ; adoption encore progressive |
Flag A6
Checkpoint
Pourquoi dit-on que la sensibilisation est la défense la plus efficace, alors qu'on a des filtres ? Et à quoi sert le trio SPF/DKIM/DMARC en une phrase ?
Rends : ta réponse.
Flag D2
Investigation
Dans ta messagerie (Gmail, Outlook…), ouvre un vrai mail et cherche comment afficher l'expéditeur d'origine ou « les détails / l'en-tête ». Repère la mention mailed-by / signed-by ou un « envoyé par ». Note ce que ça affiche pour un mail légitime.
Rends : ta capture ou ta description + en quoi ça aide à repérer une usurpation.
9. Côté développeur (SLAM)
Tu seras développeur : tes applis envoient des mails (inscription, mot de passe oublié, facture). Mal conçues, elles facilitent le travail des escrocs et habituent tes utilisateurs aux mauvais réflexes. Bien conçues, elles le compliquent. Trois principes concrets.
1. Authentifier les mails que TON appli envoie
Configure SPF, DKIM et DMARC sur le domaine d'envoi de ton application. Deux bénéfices : tes mails légitimes n'atterrissent pas en spam, et un escroc ne peut pas facilement usurper ton domaine pour piéger tes clients en ton nom.
2. Ne jamais demander ni afficher d'info sensible dans un mail
3. Des liens signés et vers TON domaine
Pour un lien d'action (réinitialiser un mot de passe, valider une adresse), n'envoie pas un lien « nu ». Mets un jeton signé et à durée de vie courte, et fais-le pointer vers ton domaine officiel, jamais un domaine tiers.
https://gsb-ordonnances.fr/reset?token=3f9a...&exp=900
Comment signer un jeton de réinitialisation (sans bibliothèque magique)
Un jeton « sécurisé » n'est pas un nombre au hasard stocké en base sans précaution : c'est une valeur signée ou imprévisible, à durée de vie courte, à usage unique.
| Approche | Génération | Durée recommandée | Vérification |
|---|---|---|---|
| Token opaque (aléatoire) | crypto.randomBytes(32).toString('hex') → 64 caractères hex, stocké en base avec colonne expires_at | 15 min pour reset MDP, 1 h pour validation email | SELECT en base, compare le hash, vérifie expires_at > NOW(), supprime après usage |
| JWT signé (HMAC-SHA256) | payload JSON + signature HMAC-SHA256 avec clé secrète ≥ 256 bits → encodé base64url (3 parties séparées par des points) | 15 min pour reset (exp), 1-24 h pour session API | jwt.verify(token, secret) — la signature garantit que personne n'a modifié le payload |
Limiter les tentatives de connexion (rate limiting)
Un formulaire de login sans limite d'essais est vulnérable au brute force — mais c'est aussi une porte d'entrée pour tester en masse les identifiants volés par hameçonnage. La règle : bloquer après quelques tentatives échouées.
// Express — avec express-rate-limit (npm i express-rate-limit)
import rateLimit from 'express-rate-limit';

const loginLimiter = rateLimit({
  windowMs: 15 * 60 * 1000,  // fenêtre glissante de 15 minutes
  max: 5,                     // max 5 tentatives par IP dans la fenêtre
  message: { error: 'Trop de tentatives. Réessaie dans 15 min.' },
  standardHeaders: true,      // renvoie X-RateLimit-* dans les headers
});

app.post('/api/login', loginLimiter, handleLogin);
HTTP 429 Too Many Requests
{ "error": "Trop de tentatives. Réessaie dans 15 min." }
Ainsi, même intercepté, le lien expire vite et ne peut pas être réutilisé. Et comme il pointe vers ton vrai domaine, l'utilisateur formé (chapitre 3 !) peut le vérifier. C'est exactement ce qu'on met en place dans GSB Ordonnances pour le « mot de passe oublié ».
4. Le piège de la redirection ouverte (à éviter)
Beaucoup d'applis ont une URL qui renvoie l'utilisateur ailleurs après une action (« reviens à la page d'où tu venais »). Si tu rediriges sans vérifier la destination, un escroc peut s'en servir pour piéger tes utilisateurs en utilisant TON domaine de confiance. Regarde ce bout de code de l'API GSB :
app.get("/go", (req, res) => {
  res.redirect(req.query.url);   // redirige vers ce qu'on lui passe
});
Un attaquant forge alors : https://gsb-ordonnances.fr/go?url=http://site-piege.ru. Le lien commence par ton vrai domaine — l'utilisateur formé le vérifie, le trouve correct, clique… et atterrit sur le site piège. C'est une redirection ouverte (open redirect).
Flag C1
Debug (corrige la faille)
Le code /go ci-dessus est vulnérable. Explique en une phrase pourquoi, puis réécris-le pour qu'il n'accepte qu'une redirection vers une page interne de GSB (refuse tout domaine extérieur).
Rends : ton code corrigé + l'explication.
Flag B5
Production (conception)
Tu conçois le mail « mot de passe oublié » de GSB Ordonnances. Écris : (1) l'objet, (2) le corps du mail, (3) l'URL du lien de réinitialisation. Respecte les 3 principes ci-dessus (rien de sensible, lien signé + expiration, vers le bon domaine).
Rends : ton mail complet + une phrase expliquant ce qui le rend difficile à imiter.
10. Atelier : repère les pièges
Place à l'entraînement. Voici un nouveau mail (différent de celui de Karim). Applique tout ce que tu as appris : anatomie (ch. 2), lecture d'URL (ch. 3), fausse page (ch. 4), pièces jointes (ch. 5), leviers (ch. 1).
Flag B6
Production (repère les 6 pièges)
Trouve au moins 6 pièges dans ce mail et explique chacun en une ligne (zone concernée + pourquoi c'est suspect). Indique aussi le vrai domaine du lien.
Rends : ta liste numérotée des pièges + le vrai domaine.
Deuxième cas : le mail « interne » (spear phishing)
Le précédent était du phishing de masse, facile une fois entraîné. Voici plus retors : un message qui se fait passer pour un collègue. Aucune faute grossière, un prétexte crédible — c'est exactement le piège qui marche en entreprise.
Flag B9
Production (le piège interne)
Compare l'adresse gsb-fr.com au vrai domaine gsb.fr : que remarques-tu ? Liste ensuite les autres signaux (au moins 3), puis indique l'action exacte à mener pour vérifier sans risque que ce mail vient bien de Karim.
Rends : ton analyse + l'action de vérification.
Mini-projet : la campagne de sensibilisation GSB
La DSI de GSB te charge de sensibiliser les employés après l'incident de Karim. Tu produis un mini-support de prévention — exactement le rôle prévention d'un service informatique.
- Une affiche / fiche « 5 réflexes anti-hameçonnage » claire et mémorable.
- L'analyse annotée du mail de Karim (les zones suspectes entourées et expliquées, comme le schéma du chapitre 2 mais avec tes mots).
- La conduite à tenir en cas de doute : qui contacter chez GSB, comment signaler, ce qu'on ne fait jamais.
Flag B7
Mini-projet (production)
Produis ton support de sensibilisation (les 3 éléments ci-dessus).
Rends : ta fiche/affiche + l'analyse annotée + la conduite à tenir.
11. Entraînement express
Avant la synthèse, un dernier tour de chauffe. Cinq situations courtes : pour chacune, ton cerveau doit produire en 5 secondes un verdict (piège ou légitime ?) et une action. C'est ce réflexe-là qui te protège dans la vraie vie.
| # | La situation |
|---|---|
| 1 | Mail « Netflix : votre paiement a échoué, mettez à jour votre carte » → lien netflix-paiement.info |
| 2 | SMS « AMELI : votre carte Vitale expire, renouvelez ici : [lien] » |
| 3 | Appel « service sécurité de votre banque, confirmez le code qu'on vient de vous envoyer par SMS » |
| 4 | Mail de ta collègue Sophie (adresse sophie@gsb.fr) : « tu peux relire devis.pdf ? », dans un échange que vous aviez commencé |
| 5 | QR code dans un mail interne : « scannez pour valider votre prime de fin d'année » |
Flag B8
Production (5 verdicts)
Pour chacune des 5 situations : donne ton verdict (piège / légitime / à vérifier), l'indice décisif qui te fait trancher, et l'action que tu mènes.
Rends : tes 5 analyses (verdict + indice + action).
Pour finir
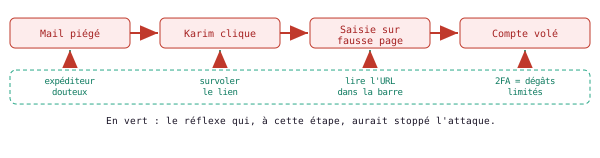
Synthèse : où l'attaque de Karim pouvait être stoppée
Chaque étape de l'attaque avait sa parade. Un seul réflexe appliqué et le piège échouait.
Ton antisèche (les 5 réflexes)
| Réflexe | En un mot |
|---|---|
| Ralentir | l'urgence est un piège |
| Vérifier l'expéditeur | le domaine après le @ est-il le bon ? |
| Lire l'URL réelle | le vrai domaine est juste avant le premier / |
| Jamais ses identifiants par mail | aucun vrai service ne les demande |
| Signaler | protéger les autres |
Vérifie tes acquis
- Qu'est-ce que l'ingénierie sociale ?
- Cite 3 leviers psychologiques utilisés en hameçonnage.
- Dans
https://gsb.fr.login-secure.ru/compte, quel est le vrai domaine ? - Le cadenas HTTPS prouve-t-il qu'un site est de confiance ? Pourquoi ?
- Pourquoi n'ouvre-t-on jamais un fichier
.exereçu par mail ? - Différence entre phishing, smishing, vishing et quishing ?
- Cite 3 choses qu'on ne fait JAMAIS face à un message suspect.
- Tu as cliqué et saisi ton mot de passe : que fais-tu ?
- À quoi servent SPF, DKIM et DMARC ?
Corrigé du quiz
Vérifie tes réponses. Si tu as juste sans avoir relu, tu as intégré l'essentiel.
| # | Réponse attendue |
|---|---|
| 1 | L'ingénierie sociale = manipuler une personne (pas une machine) pour qu'elle révèle une information ou réalise une action, en exploitant ses émotions et sa confiance. |
| 2 | Parmi : urgence (délai court), autorité (DG, DSI), peur (compte désactivé), appât (gain à saisir), confiance (imitation d'un service connu). |
| 3 | Le vrai domaine est login-secure.ru — les deux blocs juste avant le premier /, après le dernier point. gsb.fr n'est qu'un sous-domaine. |
| 4 | Non. HTTPS chiffre la communication entre toi et le site, mais ne dit rien sur l'identité du propriétaire. Un site piège peut avoir le cadenas HTTPS en quelques minutes (certificat gratuit Let's Encrypt). |
| 5 | Un .exe est un programme qui s'exécute directement. L'ouvrir installe ce que l'attaquant a mis dedans (virus, rançongiciel, voleur de mots de passe) sans autre action de ta part. |
| 6 | Phishing = e-mail de masse. Smishing = SMS. Vishing = appel vocal. Quishing = QR code. Même principe de manipulation, canal différent. |
| 7 | Parmi : ne pas répondre, ne pas rappeler le numéro du message, ne pas cliquer sur « se désinscrire », ne pas ouvrir la pièce jointe, ne jamais donner son mot de passe ou code SMS. |
| 8 | (1) Considérer le mot de passe comme volé ; (2) aller sur le vrai site (adresse tapée à la main) ; (3) changer le mot de passe immédiatement ; (4) le changer partout où il était réutilisé ; (5) activer la 2FA ; (6) prévenir le service informatique. |
| 9 | SPF : liste les serveurs autorisés à envoyer pour un domaine. DKIM : signature cryptographique du mail, vérifiable avec la clé publique DNS. DMARC : politique (rejeter / spam / surveiller) appliquée si SPF ou DKIM échouent, avec rapports au propriétaire du domaine. |
Glossaire
| Mot | Définition |
|---|---|
| Ingénierie sociale | manipuler une personne pour obtenir une action ou une information |
| Hameçonnage (phishing) | message piégé pour soutirer des données ou de l'argent |
| Spear phishing | hameçonnage ciblé et personnalisé sur une personne précise |
| Whaling | spear phishing visant la direction (fraude au président, au RIB) |
| Smishing / Vishing / Quishing | hameçonnage par SMS / par appel vocal / par QR code |
| Typosquatting | domaine quasi identique avec une faute de frappe (gbs.fr) |
| Homoglyphe | caractère qui ressemble à un autre (0/o, l/I) pour imiter un domaine |
| Macro | petit programme dans un document Office, détournable pour infecter |
| SPF / DKIM / DMARC | mécanismes DNS qui authentifient l'expéditeur d'un mail et définissent la politique en cas d'échec |
| 2FA / MFA | double (ou multi) authentification : un second facteur en plus du mot de passe (SMS, TOTP, clé FIDO2) |
| TOTP | Time-based One-Time Password — code à 6 chiffres valable 30 s, calculé par une app (Google Authenticator, Authy) selon RFC 6238 |
| FIDO2 / WebAuthn | standard d'authentification sans mot de passe par clé cryptographique liée au domaine — seule méthode totalement résistante au phishing |
| Rate limiting | limitation du nombre de tentatives sur une action (login, reset) dans une fenêtre de temps, pour bloquer le brute force |
| Token opaque / JWT | jeton signé ou aléatoire à durée de vie courte, utilisé pour les liens d'action (reset MDP, validation email) |
| Redirection ouverte | faille d'une appli qui redirige l'utilisateur vers n'importe quelle URL fournie en paramètre — exploitée pour phisher via un domaine de confiance |
| Punycode / IDN | encodage d'un nom de domaine contenant des caractères non-ASCII ; peut ressembler visuellement à un domaine légitime |
| APWG | Anti-Phishing Working Group — consortium international qui publie des statistiques trimestrielles sur le phishing |
| ANSSI | Agence Nationale de la Sécurité des Systèmes d'Information — publie le Panorama de la menace annuel et les recommandations de sécurité officielles françaises |