TP1re année12 livrables
Mots de passe & hygiène numérique
« 123456 » protège des millions de comptes… et se craque en une seconde. Le mot de passe est ta première ligne de défense — et la plus négligée. Aujourd'hui, on apprend à en faire des incassables, à comprendre comment ils sont attaqués et stockés, et à garder une bonne hygiène numérique.
Par Josselyn C., prof de BTS SIO. Publié le , mis à jour le .
- Objectif
- comprendre ce qui rend un mot de passe fort (entropie), comment il est attaqué et stocké (hashage, sel), et adopter les bons réflexes (gestionnaire, 2FA)
- On manipule
- un testeur de force, un gestionnaire de mots de passe, la 2FA, haveibeenpwned
- Pré-requis
- la séance « C'est quoi la cybersécurité ? »
- Pour qui
- SLAM et SISR, 1re année
- Durée
- environ 3 h
Compétences : C3.3 Sécuriser les équipements et les usages des utilisateurs, C3.5 Assurer la cybersécurité d'une solution applicative
Une compétence pour la vie : tes comptes perso ET les systèmes que tu protégeras demain.
Avant de commencer
Pourquoi ça compte (vraiment)
La majorité des piratages commencent par un mot de passe : trop court, réutilisé partout, ou volé dans une fuite. Karim, chez GSB, a donné le sien sans le savoir. Maîtriser les mots de passe, c'est verrouiller la porte d'entrée — pour tes comptes et pour les services que tu administreras. C'est l'un des réflexes les plus rentables de toute la cybersécurité.
Ce que tu sauras faire à la fin
| Notion | Tu sauras… |
|---|---|
| Force & entropie | juger, créer et expliquer un mot de passe solide |
| Les attaques | comprendre comment on les craque (brute force, dictionnaire, fuites) |
| Le stockage | expliquer le hashage et le sel — côté serveur |
| Côté dev (SLAM) | savoir quoi utiliser (bcrypt) et quoi ne jamais faire |
| Les bons outils | utiliser un gestionnaire + activer la 2FA |
| Hygiène | auditer tes comptes comme un pro |
0. Le pire mot de passe du monde
Chaque année, des analyses de fuites publient le palmarès des mots de passe les plus utilisés. En tête, toujours les mêmes :
123456
123456789
azerty / qwerty
password / motdepasse
000000
Flag A1
Checkpoint
Pourquoi un mot de passe comme azerty123 est-il dangereux, même s'il « semble » varié (lettres + chiffres) ?
Rends : ta réponse en 2-3 phrases.
1. Ce qui fait la force
La force d'un mot de passe se résume à une idée : le nombre de combinaisons possibles qu'un attaquant doit essayer. Plus il y en a, plus c'est long à deviner. Deux leviers :
| Levier | Effet |
|---|---|
| La longueur | chaque caractère en plus multiplie le nombre de combinaisons (le levier n°1) |
| La variété | majuscules, minuscules, chiffres, symboles élargissent le jeu de caractères |
La phrase de passe : mémorisable ET solide
L'astuce qui résout tout : enchaîne 4 mots ou plus, sans lien logique, séparés par un signe. C'est long (donc fort), et imagé (donc facile à retenir).
lampe-tigre-banquise-7-pizza
Flag B1
Production
Crée une phrase de passe solide (au moins 4 mots sans lien logique + un chiffre/symbole). N'utilise pas celle de tes vrais comptes : invente-en une pour l'exercice.
Rends : ton exemple et explique en 2 phrases pourquoi elle est forte.
2. L'entropie : mesurer la force en bits
Les pros ne disent pas « ce mot de passe a l'air fort ». Ils le mesurent, avec une grandeur : l'entropie, exprimée en bits. C'est le concept-clé de tout le chapitre — prenons le temps.
L'idée : compter les combinaisons
L'entropie répond à : « combien de mots de passe différents auraient pu être choisis avec les mêmes règles ? » Plus ce nombre est gigantesque, plus l'attaquant doit faire d'essais.
On le mesure en bits parce que chaque bit double le nombre de possibilités :
| Entropie | Nombre de combinaisons | Niveau |
|---|---|---|
| 10 bits | 2^(10) = 1 024 | ridicule |
| 28 bits | ≈ 268 millions | faible |
| 40 bits | ≈ 1 000 milliards | moyen |
| 60 bits | ≈ 1,15 milliard de milliards | solide |
| 80 bits + | astronomique | excellent |
D'où viennent les bits : la longueur les fait exploser
Pour un mot de passe aléatoire, l'entropie = longueur × (bits par caractère). Et les bits par caractère dépendent du jeu de caractères :
| Jeu de caractères | Taille | Bits / caractère |
|---|---|---|
| chiffres seuls (0-9) | 10 | ≈ 3,3 |
| minuscules (a-z) | 26 | ≈ 4,7 |
| minuscules + majuscules + chiffres | 62 | ≈ 5,95 |
| tout (+ symboles) | ≈ 95 | ≈ 6,55 |
Calculons ensemble (une fois, pour voir)
Comparons deux mots de passe aléatoires. On multiplie la longueur par les bits/caractère du tableau :
| Mot de passe | Calcul | Entropie |
|---|---|---|
Tr5x@ (5 car., tout) | 5 × 6,55 | ≈ 33 bits → faible |
qkfdmplazerb (12 car., minuscules) | 12 × 4,7 | ≈ 56 bits → solide |
Le temps de crack par longueur
Traduisons l'entropie en temps réel. Voici, pour un mot de passe aléatoire avec tout le clavier, le temps qu'il faut pour le casser par force brute hors-ligne (l'attaquant a volé la base et essaie sur sa propre machine, très vite) :
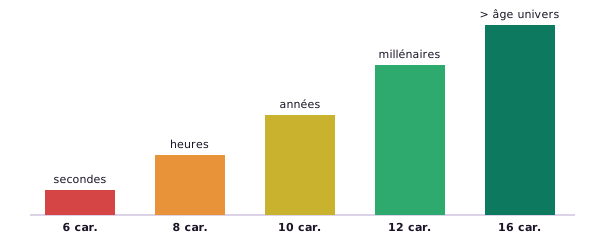
Mot de passe aléatoire, jeu complet de caractères, attaque hors-ligne sur hash rapide. Chaque palier de longueur fait exploser le temps. Ordres de grandeur (les chiffres exacts dépendent de l'algo et du matériel).
Flag A2
Checkpoint
Explique avec tes mots pourquoi « ajouter de la longueur » bat « ajouter un symbole ». Utilise le mot entropie et l'idée que « chaque caractère multiplie les combinaisons ».
Rends : ta réponse.
3. Comment les pirates les craquent
Comprendre l'attaque aide à mieux se défendre. Trois grandes méthodes.
| Attaque | Principe | Parade |
|---|---|---|
| Force brute | essayer toutes les combinaisons possibles, une par une | la longueur (rend le temps astronomique) |
| Dictionnaire | essayer des listes de mots et de mots de passe déjà connus (+ les variantes a→4, +123…) | éviter les mots courants, prénoms, dates |
| Fuites + bourrage | réutiliser un mot de passe volé sur un autre site, sur tous tes comptes | un mot de passe unique par site |
En ligne vs hors-ligne : une différence énorme
| Attaque en ligne | Attaque hors-ligne | |
|---|---|---|
| Où | sur le formulaire de connexion du site | l'attaquant a volé la base et travaille chez lui |
| Vitesse | lente : quelques essais/seconde (le site bloque) | rapide : des milliards d'essais/seconde sur GPU |
| Frein côté défense | le rate limiting (limiter les tentatives) | un bon hashage lent (bcrypt, argon2) |
Vitesses réelles : ce que font les attaquants (GPU)
Quand une base de données fuite, l'attaquant ne passe pas par le formulaire de connexion : il lance Hashcat ou John the Ripper sur ses propres GPU et attaque les hashes directement. Voici des ordres de grandeur représentatifs :
| Algorithme | Vitesse GPU haut de gamme (≈) | 8 car. tout clavier — temps exhaustif | Usage pour MDP |
|---|---|---|---|
| MD5 | ≈ 100 milliards/s | quelques heures | Interdit |
| SHA-1 | ≈ 30 milliards/s | jours | Interdit |
| SHA-256 | ≈ 20 milliards/s | quelques jours | Non — trop rapide pour MDP |
| bcrypt coût 10 | ≈ 4 000/s | ≈ 50 000 ans (exhaustif) | Recommandé |
| bcrypt coût 12 | ≈ 1 000/s | ≈ 200 000 ans | Recommandé |
| argon2id | quelques centaines/s | > âge de l'univers | Recommandé (OWASP 2023+) |
Flag A3
Checkpoint
- Pourquoi un mot de passe long résiste-t-il à la force brute ?\
- Quelle est la différence entre une attaque « en ligne » et « hors-ligne », et quelle parade pour chacune ?
Rends : tes réponses.
4. Comment les sites les stockent : le hashage
Question cruciale pour un futur développeur : un site ne doit JAMAIS stocker ton mot de passe en clair. Il en garde une empreinte calculée : le hash.
password → (fonction de hashage MD5) → 5f4dcc3b5aa765d61d8327deb882cf99
Tous les algos de hashage ne se valent pas
| Algo | Longueur du hash produit | Vitesse GPU (≈) | Sel intégré ? | Pour MDP ? |
|---|---|---|---|---|
| MD5 | 32 hex (128 bits) | ≈ 100 Ghash/s | Non | Non — cassé + trop rapide |
| SHA-1 | 40 hex (160 bits) | ≈ 30 Ghash/s | Non | Non — cassé cryptographiquement |
| SHA-256 | 64 hex (256 bits) | ≈ 20 Ghash/s | Non | Non — sûr pour signatures, trop rapide pour MDP |
| PBKDF2-SHA256 | variable (configurable) | ≈ 50 000/s | Oui | Acceptable (standard NIST/FIPS) |
| bcrypt | toujours 60 chars ($2b$…) | ≈ 4 000/s (coût 10) | Oui (22 chars intégrés) | Oui — standard actuel |
| argon2id | variable | quelques centaines/s | Oui | Oui — recommandé OWASP 2023+ |
Flag A4
Checkpoint
- Pourquoi un site stocke-t-il un hash et pas ton mot de passe en clair ?\
- Quelle est la différence avec le chiffrement ?\
- Pourquoi MD5 est-il un mauvais choix pour des mots de passe ?
Rends : tes réponses.
5. Le sel (salt) : contre les tables toutes prêtes
Le hashage seul a une faiblesse. Comme il est déterministe, le mot de passe password donne toujours 5f4dcc3b…. Les attaquants en profitent.
L'attaque : les rainbow tables
Un attaquant pré-calcule, une fois pour toutes, le hash de milliards de mots de passe courants et range tout dans un énorme annuaire : la rainbow table. Quand il vole une base, il ne « craque » plus rien : il cherche le hash volé dans son annuaire et lit le mot de passe en face. Instantané.
Pire : si 2 utilisateurs ont le même mot de passe, ils ont le même hash → l'attaquant les repère d'un coup d'œil.
La parade : ajouter un sel
Le sel (salt) est une valeur aléatoire et unique, générée par le serveur pour chaque utilisateur. On la colle au mot de passe avant de hasher :
Alice : hash( "password" + "x9$Kf2" )  →  3a7b...   (sel x9$Kf2)
Bob   : hash( "password" + "Lp0!aZ" )  →  e41c...   (sel Lp0!aZ)
Anatomie d'un hash bcrypt (lire ce que la lib produit)
Quand bcrypt hash un mot de passe, la chaîne renvoyée contient tout ce dont le serveur a besoin pour re-vérifier — algo, coût, sel, et empreinte — en 60 caractères fixes :
$2b$12$LfHRLMDgBJJHXkjPHmBuYOhElxSiVnCLXxaIbqKT5q5YKEjZYZFaX
↑↑ ↑↑ ←────────────────────────────────────────────────────→
1  2           22 chars (SEL)   +   31 chars (HASH)  = 53 chars
Flag A5
Checkpoint
Avec tes mots : qu'est-ce qu'une rainbow table, et comment le sel la rend-elle inutile ? Pourquoi deux utilisateurs avec le même mot de passe ont-ils des hash différents ?
Rends : ta réponse.
6. Côté dev (SLAM) : ce qu'on code, ce qu'on ne code jamais
Tu es en SLAM : un jour (très vite, sur GSB), c'est toi qui codes la connexion d'une appli. Voici les règles non négociables.
| À faire | À ne JAMAIS faire |
|---|---|
| Utiliser une lib éprouvée : bcrypt / argon2 | Coder ton propre algo de hashage « maison » |
| Stocker uniquement le hash (sel inclus) | Stocker le mot de passe en clair en base |
| Comparer via la fonction de vérif de la lib | Logger / afficher le mot de passe (même en debug) |
| Limiter les tentatives (rate limiting) | Renvoyer « mot de passe incorrect » trop bavard |
À quoi ça ressemble (illustration)
Tu n'as pas à mémoriser ce code aujourd'hui — observe juste à quel point c'est court quand on utilise la bonne lib :
// Node.js — au moment de l'inscription
const hash = await bcrypt.hash(motDePasse, 12);   // 12 = coût (lenteur)
// → on enregistre 'hash' en base, jamais 'motDePasse'

// Au moment de la connexion
const ok = await bcrypt.compare(motDePasseSaisi, hash);   // true / false
GSB Ordonnances (1A — C#) : le même principe avec BCrypt.Net
Pour le projet fil rouge en C#, la lib s'appelle BCrypt.Net-Next (NuGet). L'usage est identique :
// GSB Ordonnances — inscription d'un médecin (Program.cs / MedecinService.cs)
using BCrypt.Net;

// À l'inscription : on NE stocke jamais motDePasse en BDD
string hash = BCrypt.HashPassword(motDePasse, workFactor: 12);
// hash vaut quelque chose comme "$2b$12$LfHRLMDg..."
// → insère 'hash' dans la colonne mot_de_passe VARCHAR(255)

// À la connexion : on compare
bool ok = BCrypt.Verify(motDePasseSaisi, hashDepuisBDD);
// ok == true → connexion autorisée
// ok == false → affiche "Identifiants incorrects" (message VAGUE intentionnellement)
Tableau des coûts bcrypt — choisir selon le contexte
| Coût | Itérations (2^N) | Temps serveur standard (≈) | Usage recommandé |
|---|---|---|---|
| 10 | 1 024 | 80–150 ms | Usage général, minimum OWASP |
| 12 | 4 096 | 300 ms – 1 s | Données sensibles, santé, GSB médecins |
| 14 | 16 384 | 1–4 s | Exceptionnel (serveur puissant, données très critiques) |
| 6 ou moins | ≤ 64 | < 5 ms | Tests unitaires uniquement (jamais en prod) |
Le rate limiting : freiner la brute force en ligne
Côté serveur, on limite le nombre de tentatives de connexion. Sans cela, un attaquant peut tenter des milliers de combinaisons par seconde sur le formulaire. Avec rate limiting :
| Stratégie | Principe | HTTP renvoyé |
|---|---|---|
| Blocage fixe | 5 tentatives → blocage 15 min pour ce compte/IP | 429 Too Many Requests |
| Backoff exponentiel | Délai doublé à chaque échec : 1 s, 2 s, 4 s, 8 s… | 429 + header Retry-After |
| Captcha progressif | 3 échecs → captcha obligatoire | 200 avec défi captcha |
Flag D1
Investigation
Cherche la doc officielle de bcrypt (npm) ou de argon2. Trouve : à quoi sert le paramètre de « coût » / « facteur de travail », et pourquoi on l'augmente avec le temps.
Rends : ta source (lien) + ton explication en 2-3 phrases.
7. L'arme absolue : le gestionnaire
« Un mot de passe long, unique, par site… impossible à retenir ! » Exact — et personne n'y arrive. C'est pourquoi on utilise un gestionnaire de mots de passe : un coffre-fort qui les crée, les stocke chiffrés et les remplit pour toi.
| Le gestionnaire… | Bénéfice |
|---|---|
| génère des mots de passe aléatoires | incassables, tu n'as pas à les inventer |
| les stocke chiffrés | un seul mot de passe maître à retenir |
| les remplit automatiquement | pratique ET anti-phishing : il ne remplit pas un faux site (mauvaise URL) |
| synchronise tes appareils | mêmes mots de passe sur PC et téléphone |
Flag B2
Production
Installe un gestionnaire (ex. Bitwarden) ou explore celui de ton navigateur, et fais-lui générer un mot de passe aléatoire de 20 caractères.
Rends : le gestionnaire choisi + un exemple de mot de passe généré (un d'exemple, pas un que tu utilises) + une phrase sur ce que tu as appris en l'utilisant.
8. La double authentification (2FA / MFA)
Même le meilleur mot de passe peut être volé (fuite, phishing). La double authentification ajoute une 2e preuve : même avec ton mot de passe, un pirate est bloqué. C'est la protection la plus efficace contre le vol de compte.
Les trois facteurs d'authentification
Une preuve d'identité peut reposer sur trois familles. La 2FA en combine au moins deux de familles différentes.
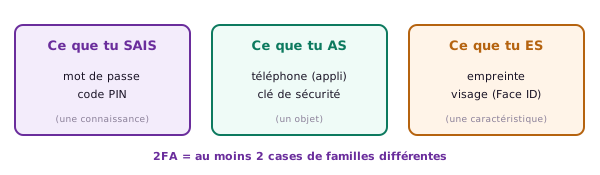
Mot de passe seul = 1 seul facteur. On ajoute « ce que tu as » (le téléphone) → deux facteurs, deux barrières indépendantes.
Flag B3
Production
Active la 2FA sur un de tes comptes (mail ou réseau social), de préférence avec une appli d'authentification (chapitre suivant). Pense à sauvegarder les codes de secours.
Rends : le type de compte (« mon mail »), la méthode choisie (appli / clé / SMS) et une phrase sur ce qui a changé à la connexion. Aucun détail sensible.
9. Bien choisir son 2e facteur
Toutes les 2FA ne se valent pas. Du moins sûr au plus sûr :
| Méthode | Sécurité | Pourquoi |
|---|---|---|
| Code par SMS | Faible (mieux que rien) | vulnérable au SIM swap ; le SMS peut être intercepté |
| Appli TOTP (Authenticator) | Bonne | le code est généré sur ton téléphone, rien ne transite par le réseau |
| Clé physique / passkey | Excellente | résiste même au phishing (liée à la vraie URL) |
Le SMS et le piège du SIM swap
Le code SMS arrive sur ton numéro, pas sur ton téléphone. Or un numéro peut être détourné : un escroc appelle ton opérateur, se fait passer pour toi, et fait transférer ta ligne sur sa carte SIM (le SIM swap). Tous tes SMS, dont les codes 2FA, arrivent alors chez lui.
L'appli TOTP : comment ça marche vraiment (RFC 6238)
TOTP = Time-based One-Time Password (RFC 6238). À l'activation, le site et ton appli partagent un secret aléatoire de 80 bits (affiché sous forme de QR code ou d'une clé base32). Ce secret ne quitte jamais l'appli et n'est jamais retransmis ensuite.
À chaque connexion, l'appli calcule localement :
TOTP = HMAC-SHA1( secret, ⌊timestamp / 30⌋ ) → tronqué à 6 chiffres (mod 10⁶)
Flag A6
Checkpoint
- Pourquoi une appli TOTP est-elle plus sûre qu'un code SMS ? (cite le SIM swap)\
- Pourquoi les questions secrètes classiques sont-elles risquées, et comment les neutraliser ?
Rends : tes réponses.
10. Fuites & hygiène numérique
As-tu été dans une fuite ?
Des milliards de comptes ont fuité. Le site haveibeenpwned.com (« t'es-tu fait avoir ? ») te dit si ton adresse mail apparaît dans des fuites connues et publiques. Il ne te demande jamais ton mot de passe — juste ton adresse mail.
L'hygiène numérique au quotidien
| Réflexe | Pourquoi |
|---|---|
| Mettre à jour ses logiciels et son OS | corrige les failles connues |
| Verrouiller son poste (touche + L) | personne n'accède en ton absence |
| Méfiance sur le Wi-Fi public | il peut être espionné |
| Ne pas cliquer / saisir n'importe où | hameçonnage (prochaine séance !) |
| Limiter ce qu'on publie sur soi | nourrit les questions secrètes et le phishing ciblé |
Cadre légal et références officielles
| Texte / Source | Ce qu'il dit (en bref) | Impact pratique |
|---|---|---|
| Art. 323-1 CP (Code Pénal) | Accès ou maintien frauduleux dans un système : 3 ans prison + 100 000 € d'amende (5 ans / 150 000 € si perturbation) | Un MDP volé utilisé pour accéder à un compte tiers = infraction pénale pour l'attaquant |
| Art. 32 RGPD | Obligation de mettre en œuvre des « mesures techniques et organisationnelles appropriées » selon le risque | Le dev qui stocke en MD5 expose son employeur à sanction |
| Art. 83.4 RGPD | Sanction administrative jusqu'à 10 M€ ou 2 % CA mondial pour violation art. 32 | Plusieurs PME françaises sanctionnées par la CNIL après fuites de MDP non salés |
| Guide ANSSI « Mots de passe : les bonnes pratiques » | Usage personnel : ≥ 12 car. avec complexité ou passphrase. Usage pro : ≥ 14 car. ou 8+ car. avec 2FA. Renouvellement uniquement si compromis (pas de rotation forcée) | La rotation forcée tous les 90 jours est contre-productive (ANSSI + NIST SP 800-63B l'ont abandonnée) |
| NIST SP 800-63B (référence US, adoptée en France) | Min. 8 chars, support jusqu'à 64, vérifier contre les listes de MDP compromis (HIBP). Interdire les rotations forcées sans raison. | Interdit les règles absurdes comme « doit changer tous les mois » ou « pas plus de 16 chars » |
Flag D2
Investigation
Teste une adresse mail sur haveibeenpwned.com (la tienne ou une adresse de démo).
Rends : a-t-elle été vue dans des fuites, et combien ? Quelle leçon en tires-tu ? (Ne donne aucun mot de passe, juste le constat.)
11. Mini-projet : audit de tes comptes
La mission
Tu fais le ménage dans ta vie numérique, exactement comme un pro auditerait un système d'information. C'est la synthèse de tout le playbook.
- Liste 5 de tes comptes importants (mail, réseaux, école, banque…).
- Pour chacun, évalue 3 critères : ton mot de passe est-il long (12+) ? est-il unique (jamais réutilisé) ? la 2FA est-elle active ?
- Identifie les 2-3 comptes les plus à risque (réponses « non ») et écris un plan d'action : changer le mot de passe, activer la 2FA, le ranger dans le gestionnaire.
Flag B4
Mini-projet (production)
Produis ton audit complet (5 comptes) au format ci-dessus + ton plan d'action priorisé — sans écrire aucun mot de passe.
Rends : ton tableau d'audit et ton plan d'action. C'est la démarche exacte d'un audit de sécurité.
Pour finir
Ton antisèche
| Règle | En un mot |
|---|---|
| Long avant tout | 12-16+ caractères, une phrase de passe (entropie !) |
| Unique par site | jamais le même deux fois (anti credential stuffing) |
| Un gestionnaire | il génère et retient tout à ta place |
| La 2FA | une 2e preuve ; appli TOTP > SMS |
| Hashage + sel (côté serveur) | jamais de mot de passe en clair ; bcrypt/argon2 |
| Dev : pas de crypto maison | bcrypt + rate limiting |
Vérifie tes acquis
- Qu'est-ce qui compte le plus : la longueur ou la complexité ? Pourquoi (avec le mot « entropie ») ?
- Cite 3 méthodes pour craquer un mot de passe, et une parade pour chacune.
- Pourquoi ne jamais réutiliser un mot de passe ? (nomme l'attaque)
- Qu'est-ce que le hashage, et en quoi diffère-t-il du chiffrement ?
- À quoi sert le sel (salt) ? Que casse-t-il ?
- Pourquoi une appli TOTP est-elle plus sûre qu'un code SMS ?
- Qu'apporte la 2FA même si ton mot de passe est volé ?
- En tant que dev, que ne dois-tu jamais faire avec les mots de passe ?
Corrigé du quiz — auto-vérification
| Q | Réponse attendue (essentiel) |
|---|---|
| 1 | La longueur — chaque caractère en plus multiplie les combinaisons (croissance exponentielle). L'entropie (en bits) = longueur × bits/caractère : 16 car. minusc. (75 bits) bat largement 8 car. tout clavier (52 bits). |
| 2 | Force brute → parade : longueur (temps astronomique). Dictionnaire → éviter les mots courants, prénoms, citations. Credential stuffing → un MDP unique par site. |
| 3 | Un seul site compromis suffit à tester le couple email+MDP sur tous les autres sites (credential stuffing). La réutilisation multiplie l'impact d'une fuite par le nombre de sites. |
| 4 | Hashage = empreinte irréversible : on compare des empreintes, on ne retrouve jamais le MDP d'origine. Chiffrement = réversible avec une clé. Pour les MDP on veut irréversible, même l'admin ne doit pas pouvoir lire. |
| 5 | Le sel est une valeur aléatoire unique par compte, ajoutée avant de hasher. Il casse les rainbow tables (pré-calculées sans sel) et fait en sorte que deux MDP identiques donnent des hashes différents. |
| 6 | TOTP = code calculé localement par HMAC-SHA1(secret, tranche de temps), rien ne transite par le réseau. SMS = le code arrive sur un numéro détournable par SIM swap. |
| 7 | Sans le 2e facteur (téléphone / appli), l'attaquant qui a le MDP est bloqué. Les deux facteurs sont indépendants : voler l'un ne suffit pas. |
| 8 | Ne jamais stocker en clair ; ne jamais coder son propre algo (« Don't roll your own crypto ») ; ne jamais logger le MDP même en debug ; utiliser bcrypt/argon2 ; comparer via la fonction de la lib, pas avec ==. |
Glossaire
| Mot | Définition |
|---|---|
| Entropie | mesure de la force d'un mot de passe, en bits (chaque bit double les combinaisons) |
| Phrase de passe | un mot de passe long fait de plusieurs mots sans lien |
| Force brute | essayer toutes les combinaisons possibles |
| Dictionnaire (attaque) | essayer des listes de mots / mots de passe connus |
| Fuite (leak) | divulgation publique de données volées (dont des mots de passe) |
| Credential stuffing | rejouer un couple email+mot de passe volé sur d'autres sites |
| Hashage | empreinte irréversible et déterministe d'une donnée |
| Sel (salt) | valeur aléatoire unique ajoutée avant de hasher (anti rainbow tables) |
| Rainbow table | annuaire de hash pré-calculés pour retrouver un mot de passe |
| bcrypt / argon2 | algos de hashage lents, recommandés pour les mots de passe |
| Rate limiting | limiter le nombre de tentatives de connexion |
| Gestionnaire | coffre-fort chiffré qui crée et stocke les mots de passe |
| 2FA / MFA | double / multi-authentification (≥ 2 facteurs) |
| TOTP | code temporaire à 6 chiffres généré par une appli, hors-ligne |
| SIM swap | détournement de ton numéro pour intercepter tes SMS |
| Passkey / FIDO2 | connexion sans mot de passe, par clé cryptographique de l'appareil |