TP1re année8 livrables
Opération Confinement
Hier vous avez monté le réseau de la salle. Aujourd'hui, GSB vous confie une mission défensive : comprendre comment un « ver » se propage de poste en poste… pour apprendre à l'arrêter. On va le reproduire à la main, en labo fermé, avec une charge totalement inoffensive — pour voir le mécanisme, puis le casser.
Par Josselyn C., prof de BTS SIO. Publié le , mis à jour le .
- Décor
- réseau GSB `192.168.100.0/24` · 6 îlots · labo déconnecté d'Internet
- Livrables
- 8 flags (A→H) · arbre d'infection · plan de confinement
- Cadre
- défensif · charge inoffensive · propagation jouée à la main · remise en état
- Pour qui
- SLAM et SISR, 1re année
- Durée
- 5 h
- Prérequis
- Un réseau de labo monté où le partage de fichiers marche, et savoir ouvrir cmd.
- Matériel
- Plusieurs postes Windows sur un réseau de labo débranché d'Internet, avec nmap et Wireshark.
- Outils
- nmap, Scripts .bat, Pare-feu Windows, Wireshark
Compétences : C3.3 Sécuriser les équipements et les usages des utilisateurs, C3.4 Garantir la disponibilité, l'intégrité et la confidentialité, C3.5 Assurer la cybersécurité d'une solution applicative
Avant tout : lis cet encadré
Le décor : la salle GSB d'hier
Rappel de la veille : vous avez mis en production le réseau de la salle. 6 îlots, un réseau 192.168.100.0/24, et chaque îlot avec son sous-réseau /27. Aujourd'hui, GSB fait tourner une appli métier sur ces postes et un responsable sécurité vous pose la question qui fâche :
Votre réponse, à la fin de la séance : une démonstration chiffrée (la courbe de contagion), un arbre d'infection reconstitué, et un plan de confinement à trois barrages. On y va par étapes.
Comment avancer en autonomie
Tu travailles seul ou en binôme sur ton poste, et par îlot pour les parties en réseau. Le prof passe aider, il ne fait pas la leçon. Pour t'en sortir sans lui :
- Lis l'encadré avant de taper. Chaque commande est expliquée mot à mot juste en dessous, et on te montre ce que tu dois voir à l'écran (bloc sombre à liseré vert).
- Rends tes flags au fur et à mesure. Un flag = une preuve que tu as compris, pas recopié. Format :
FLAG-X-<ta valeur>. Recopie la valeur dans ton compte-rendu (un simple fichier texte, ou une capture d'écran). - Bloqué ? Regarde l'encadré « Et si… » du chapitre, puis la boîte « Erreur courante », puis la checklist « Tu es bloqué ? » en dernière page. Ensuite seulement, appelle le prof.
- Un terme en gras inconnu ? Il est défini à sa première apparition et repris dans le glossaire final.
Les 5 parties de la séance
| # | Partie | Ce que tu fais | Flags |
|---|---|---|---|
| 1 | Reconnaissance | Dresser l'inventaire du réseau : qui est vivant, qui expose le partage de fichiers (port 445). C'est la « surface d'attaque ». | A |
| 2 | La charge (inoffensive) | Coder charge.bat : un programme témoin qui marque une machine, sans rien casser et sans se copier. | B · C |
| 3 | La contagion (à la main) | Jouer la propagation tour par tour entre postes, mesurer la courbe (doublement), reconstituer l'arbre d'infection. | D · E |
| 4 | Le confinement | Poser les 3 barrages : corriger, pare-feu, segmenter en /27. Détecter un scanner à la trace. | F · G |
| 5 | Étude de cas | Morris, Blaster, WannaCry : de vrais vers de l'histoire. Point commun, parades. Débrief + remise en état. | H |
Le vocabulaire de départ (5 mots)
| Mot | Ce que ça veut dire, simplement |
|---|---|
| Ver (worm) | Un programme malveillant qui se recopie tout seul de machine en machine sur le réseau, sans qu'on clique. C'est ce « tout seul » qui le distingue des autres. |
| Virus | Un programme qui s'accroche à un fichier et se propage quand un humain l'exécute (il faut un clic). Un ver, non : il voyage seul. |
| Cheval de Troie (trojan) | Un programme qui se fait passer pour utile pour qu'on l'installe. Il ne se propage pas seul. |
| Charge utile (payload) | Ce que le programme fait une fois lancé (afficher un message, chiffrer, voler…). Ici, notre charge est volontairement inoffensive. |
| Port | Une « porte » numérotée sur une machine, par laquelle un service écoute. Le 445 = la porte du partage de fichiers Windows (SMB), celle qu'on a utilisée hier. |
Ce que tu vas apprendre
| Notion | À quoi ça te sert concrètement |
|---|---|
| Ver vs virus vs trojan | Nommer précisément une menace devant un client ou un jury (vocabulaire exact de l'épreuve). |
| Surface d'attaque | Savoir ce qu'un attaquant « voit » de ton réseau : machines vivantes, ports ouverts. |
nmap (scan de découverte et de ports) | Faire l'inventaire d'un réseau, repérer les services exposés. L'outil n°1 de l'audit réseau. |
| Le port 445 / SMB | Comprendre pourquoi le partage de fichiers est une voie d'entrée historique des vers (WannaCry !). |
Un script .bat (lot Windows) | Lire et écrire un petit programme, comprendre arguments, variables, redirection de fichier. |
| Propagation exponentielle (doublement, R0) | Expliquer avec des chiffres pourquoi « un seul poste » devient « toute la salle » en quelques minutes. |
| Arbre d'infection / forensic de base | Remonter la chaîne « qui a infecté qui » à partir des journaux. Base de l'analyse d'incident. |
| Les 3 barrages : patch, pare-feu, segmentation | Les parades concrètes. La segmentation /27 relie directement au cours réseau d'hier. |
| Détection d'un scanner (Wireshark) | Reconnaître, dans le trafic, une machine qui « cherche des victimes ». |
Pré-requis
- Le réseau de la salle d'hier est monté et fonctionne (chaque poste a son IP
192.168.100.x, le partage de fichiers marche). - Tu sais ouvrir une invite de commandes Windows (touche Windows → tape
cmd→ Entrée). Si tu ne sais pas, c'est dans l'encadré ci-dessous. - Tu sais où est ton Bureau et comment créer un dossier.
- Aucune connaissance de code requise : on part de zéro sur le
.bat.
Partie 1 — Reconnaissance
Qui est là ? Dresser l'inventaire du réseau
Avant de se défendre, il faut savoir ce qu'on protège et ce qu'un attaquant verrait. C'est la reconnaissance : la première chose que fait un ver (et un auditeur) — faire la liste des machines vivantes et des portes ouvertes. Cette liste, c'est la surface d'attaque : tout ce par quoi on peut entrer.
Étape 1 — Installer nmap
nmap (« Network Mapper ») est le scanner de réseau de référence : il envoie de petits paquets et déduit qui répond et quels services écoutent. C'est l'équivalent, pour le réseau, de faire le tour du bâtiment en notant quelles portes existent et lesquelles sont ouvertes.
Télécharge l'installeur Windows depuis nmap.org (dossier partagé par le prof
si la salle est hors-ligne), puis lance nmap-setup.exe → Suivant → Suivant.
Vérifie que c'est en place. Ouvre une invite de commandes et tape :
nmap --version
Nmap version 7.95 ( https://nmap.org )
Platform: i686-pc-windows-windows
Compiled with: ...
Étape 2 — Qui est vivant ? (balayage de découverte)
On commence par la question la plus simple : quelles machines de la salle sont allumées et sur le réseau ?
nmap -sn 192.168.100.0/24
Starting Nmap 7.95 ( https://nmap.org )
Nmap scan report for 192.168.100.11
Host is up (0.0012s latency).
Nmap scan report for 192.168.100.12
Host is up (0.0009s latency).
Nmap scan report for 192.168.100.13
Host is up (0.0011s latency).
...
Nmap done: 256 IP addresses (14 hosts up) scanned in 2.74 seconds
Étape 3 — Qui expose le partage de fichiers ? (port 445)
Hier, pour échanger des fichiers entre postes, vous avez utilisé le partage Windows. Ce partage écoute sur le port 445, le port du protocole SMB (Server Message Block, le langage de partage de fichiers de Windows). Pour un ver, un partage ouvert = une porte grande ouverte pour déposer un fichier chez le voisin. On va donc lister qui a le 445 ouvert.
nmap -p 445 --open 192.168.100.0/24
Nmap scan report for 192.168.100.12
Host is up (0.0010s latency).
PORT    STATE SERVICE
445/tcp open  microsoft-ds

Nmap scan report for 192.168.100.17
Host is up (0.0013s latency).
PORT    STATE SERVICE
445/tcp open  microsoft-ds
...
Nmap done: 256 IP addresses (6 hosts up) scanned in 3.10 seconds
Étape 4 — Ta fiche d'inventaire (à compléter)
Un auditeur ne garde pas les résultats dans sa tête : il remplit une fiche d'inventaire. Remplis la tienne à partir de tes deux scans. C'est ce document qui servira de point de départ au plan de confinement.
| IP | Vivante ? | 445 ouvert ? | Îlot | Rôle / remarque |
|---|---|---|---|---|
| 192.168.100.11 | ☐ oui ☐ non | ☐ oui ☐ non | … | … |
| 192.168.100.12 | ☐ oui ☐ non | ☐ oui ☐ non | … | … |
| 192.168.100.… | ☐ oui ☐ non | ☐ oui ☐ non | … | … |
| 192.168.100.… | ☐ oui ☐ non | ☐ oui ☐ non | … | … |
| 192.168.100.… | ☐ oui ☐ non | ☐ oui ☐ non | … | … |
| 192.168.100.… | ☐ oui ☐ non | ☐ oui ☐ non | … | … |
Questions guidées (réponds dans ton compte-rendu) :
- Combien de machines vivantes au total ? Combien exposent le partage (445) ?
- Une machine peut-elle être vivante mais sans 445 ouvert ? Qu'est-ce que ça veut dire pour un ver qui n'entre que par le 445 ?
- Si tu devais réduire la surface d'attaque d'une seule action, laquelle ferais-tu en priorité, et sur quelles machines ?
FLAG-A · Type A
Checkpoint (reconnaissance)
Lance les deux scans sur ta salle. Relève deux chiffres et calcule le flag :
V= nombre de machines vivantes (ligne « hosts up » du scan-sn)P= nombre de machines avec le port 445 ouvert (scan--open)
Rends : FLAG-A-<V>-<P> (exemple si 14 vivantes dont 6 avec 445 ouvert : FLAG-A-14-6).
Et réponds en une phrase dans ton compte-rendu : « Sur ma salle, la surface d'attaque pour un ver SMB, c'est … machines. »
Partie 2 — La charge (inoffensive)
Coder la « charge » : un programme témoin
Un ver, c'est deux choses : un moyen de se déplacer (on le jouera à la main en partie 3) et une charge utile (payload) : ce qu'il fait en arrivant. Les vrais vers chiffrent, volent, détruisent. Nous, non. Notre charge est un simple témoin : elle écrit un fichier INFECTE.txt sur le Bureau et ajoute une ligne dans un journal. Rien d'autre. Comme un tampon « vu » sur un dossier.
C'est quoi un fichier .bat ?
Un fichier .bat (« batch », ou « fichier de lot ») est un fichier texte qui contient une liste de commandes Windows, exécutées de haut en bas quand on double-clique dessus. C'est le plus simple des « programmes » sous Windows : pas de compilation, juste du texte. Analogie : une recette de cuisine — une suite d'instructions que la machine suit dans l'ordre.
Étape 1 — Créer le fichier
- Sur ton Bureau, clic droit → Nouveau → Document texte.
- Renomme-le
charge.bat(attention : l'extension doit devenir.bat, pas.txt). Si Windows garde.txt, affiche les extensions : Explorateur → Affichage → coche « Extensions de noms de fichiers ». - Clic droit sur
charge.bat→ Modifier (ou « Ouvrir avec → Bloc-notes »). Ne double-clique pas : ça l'exécuterait au lieu de l'éditer.
Étape 2 — Écrire la charge, ligne par ligne
On construit le programme par morceaux, chacun expliqué. Recopie tout dans le Bloc-notes, puis on détaille.
@echo off
title Charge GSB - demonstration inoffensive
set "QUI=%~1"
if "%QUI%"=="" set "QUI=inconnu"
echo   MACHINE MARQUEE (demonstration pedagogique)
echo   Marquee par : %QUI%  sur %COMPUTERNAME%  le %date% a %time%
echo Ce script n'endommage rien : il ecrit juste un fichier temoin.
> "%USERPROFILE%\Desktop\INFECTE.txt" echo Marquee par %QUI% le %date% %time% sur %COMPUTERNAME%
>> "%USERPROFILE%\Desktop\journal-epidemie.txt" echo %date% %time% ; %COMPUTERNAME% ; par %QUI%
pause
Maintenant, chaque ligne :
Étape 3 — Tester SUR TA machine
Enregistre (Ctrl+S). Ouvre une invite de commandes, place-toi sur le Bureau et lance la charge en te donnant un nom d'auteur :
cd %USERPROFILE%\Desktop
charge.bat patient-zero
  MACHINE MARQUEE (demonstration pedagogique)
  Marquee par : patient-zero  sur PC-ILOT1-03  le 07/10/2026 a 14:12:40,31
Ce script n'endommage rien : il ecrit juste un fichier temoin.
Appuyez sur une touche pour continuer...
Va voir ton Bureau : deux fichiers sont apparus, INFECTE.txt et journal-epidemie.txt. Ouvre-les : la trace est là.
FLAG-B · Type B
Production
Lance ta charge avec, comme argument, ton identifiant d'îlot + prénom au format iN-Prenom (ex. i3-Karim). Ouvre INFECTE.txt.
Rends la ligne exacte écrite dans INFECTE.txt (elle contient ton auteur, la date/heure et le nom réel de ta machine) :
FLAG-B-<contenu de INFECTE.txt>
Preuve que tu as produit un programme qui fonctionne et laisse une trace exploitable.
Étape 4 — Debug : la charge cassée du collègue
Un camarade t'envoie sa version, charge-bug.bat. Lancée sans argument, elle plante. Voici sa ligne de garde-fou :
if %QUI%=="" set "QUI=inconnu"
Lancée sans argument, Windows affiche :
=="" était inattendu.
FLAG-C · Type C
Debug d'un bug volontaire
Corrige la ligne (mets les guillemets qu'il faut), enregistre, relance sans argument : charge-bug.bat. Ça ne doit plus planter et INFECTE.txt doit dire « par inconnu ».
Rends : la ligne corrigée (telle que tu l'as écrite) + le contenu de INFECTE.txt après correction :
FLAG-C-<ligne corrigée>
Partie 3 — La contagion (à la main)
Jouer la propagation, tour par tour
C'est le cœur du TP. On va reproduire la propagation d'un ver, mais c'est vous qui faites le travail du ver, à la main, un tour à la fois. Ça rend le mécanisme visible et mesurable — et ça prouve qu'aucun code ne se recopie tout seul.
Étape 1 — Préparer la « boîte » partagée
Sur ton Bureau, crée un dossier boite. Clic droit → Propriétés → Partage → Partager… → ajoute « Tout le monde » en Lecture/écriture → Partager. (C'est exactement le partage d'hier.) Ta boîte est maintenant joignable par :
\\<ton IP>\boite
Étape 2 — Le patient zéro contamine un voisin
Le patient zéro choisit UNE cible (note son IP, donnée par le scan de la partie 1). Il dépose la charge dans la boîte de la cible :
copy charge.bat "\\192.168.100.12\boite\"
1 fichier(s) copié(s).
Puis la cible (sa propriétaire, à la main) ouvre sa boîte et lance la charge. Règle de nommage — importante (c'est elle qui permettra de reconstruire l'arbre en Étape 4) : on se nomme <qui-m'a-infecté>--<moi>, avec un double tiret -- comme séparateur. Ici le patient zéro i3-Zero vient de contaminer i3-Karim, donc Karim lance :
cd %USERPROFILE%\Desktop\boite
charge.bat i3-Zero--i3-Karim
Étape 3 — Lancer les tours et mesurer la courbe
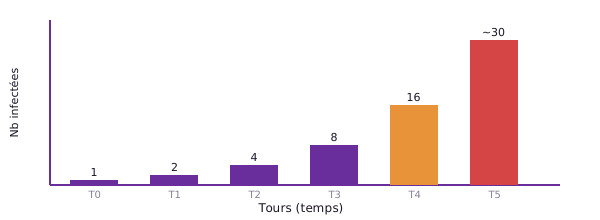
Maintenant, on enchaîne les tours, chronomètre en main. À chaque tour, toutes les machines infectées contaminent chacune une nouvelle. Remplis ce tableau pour ta salle :
| Tour | Machines infectées AU DÉBUT du tour | Nouvelles infectées ce tour | TOTAL à la fin |
|---|---|---|---|
| 0 (départ) | — | — | 1 (patient zéro) |
| 1 | 1 | … | … |
| 2 | … | … | … |
| 3 | … | … | … |
| 4 | … | … | … |
| 5 | … | … | … |
FLAG-D · Type A
Checkpoint (mesure)
À partir de ton tableau rempli, relève : T = le numéro du tour où toute la salle (ou presque) est infectée, et N = le total de machines infectées à ce tour-là.
Calcule le flag : FLAG-D-<T>-<N> (ex. salle tombée au tour 5 avec 30 infectées → FLAG-D-5-30).
Et une phrase : « Partie de 1 poste, ma salle est tombée en … tours, parce que le nombre d'infectées … à chaque tour. »
Étape 4 — Reconstituer l'arbre d'infection (forensic)
Après coup, on fait le travail de l'analyste d'incident : « qui a infecté qui ? ». On rassemble les journal-epidemie.txt de toutes les machines (copie-les dans une boîte commune) et on reconstruit l'arbre d'infection : le patient zéro à la racine, et les flèches « a contaminé ».
Grâce à la règle de nommage de l'Étape 2, chaque ligne de journal se lit directement. Exemple de lignes rassemblées :
07/10/2026 14:20 ; PC-ILOT3-02 ; par i3-Zero--i3-Karim
07/10/2026 14:24 ; PC-ILOT3-05 ; par i3-Karim--i3-Sofia
07/10/2026 14:24 ; PC-ILOT2-01 ; par i3-Zero--i2-Lea
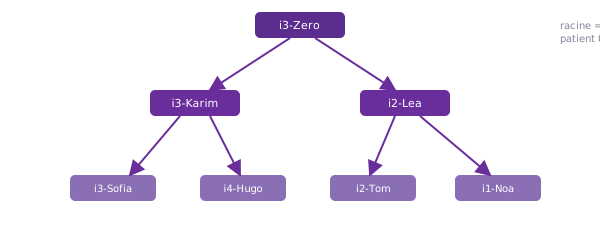
Exemple d'arbre. Chez toi, les noms et le nombre de niveaux dépendront de ta salle et de l'ordre des tours.
FLAG-E · Type D
Investigation (forensic)
À partir des journaux rassemblés, dessine l'arbre de ta salle et réponds :
- Quelle machine a contaminé le plus de voisins ? (la plus « super-contaminatrice »)
- Combien de niveaux (générations) ton arbre compte-t-il, du patient zéro jusqu'à la dernière machine touchée ?
Rends : FLAG-E-<machine super-contaminatrice>-<nb de niveaux> + l'arbre (photo ou schéma) dans ton compte-rendu.
Partie 4 — Le confinement
Poser les barrages : arrêter la contagion
On a vu la contagion. Maintenant, le vrai travail de la sécurité : la casser. On va poser trois barrages, du plus local au plus structurel. Chacun fait tomber le R0 ; ensemble, ils rendent la propagation impossible.
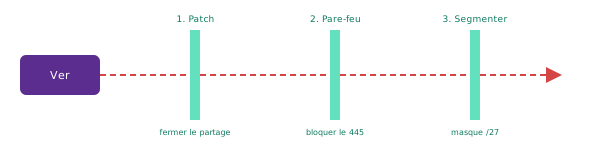
Le ver (gauche) veut traverser la salle. Chaque barrage le ralentit ou l'arrête net.
Barrage 1 — Corriger : fermer le partage inutile (« patch »)
La leçon n°1 de la sécurité : ce qui n'existe pas ne peut pas être attaqué. La plupart des postes n'ont aucune raison de partager un dossier en écriture. On ferme.
- Clic droit sur le dossier
boite→ Propriétés → Partage → Partage avancé → décoche « Partager ce dossier » → OK. - Vérifie côté réseau depuis un autre poste :
nmap -p 445 --open 192.168.100.0/24
Barrage 2 — Le pare-feu : bloquer le port 445
Parfois on a besoin du service en interne mais on veut le fermer aux inconnus. Le pare-feu (firewall) est le videur à la porte : il laisse passer ou bloque selon des règles. On lui dit « refuse toute connexion entrante vers le port 445 ».
netsh advfirewall firewall add rule name="Bloque-SMB-445" dir=in action=block protocol=TCP localport=445
Ok.
Teste depuis un autre poste : la copie copy charge.bat "\\...\boite\" est maintenant refusée, et le scan -p 445 voit le port filtered (filtré) au lieu de open.
Barrage 3 — Segmenter : le masque /27 (le cours d'hier !)
Voici le barrage le plus puissant, et il relie directement au réseau d'hier. Souviens-toi : toute la salle est câblée ensemble, mais vous aviez découpé en sous-réseaux /27. Un /27, c'est 32 adresses (30 machines utilisables) : un petit quartier fermé.
Les sous-réseaux d'hier (rappel) :
| Îlot | Sous-réseau /27 | Plage utilisable | Exemple de poste |
|---|---|---|---|
| Îlot 1 | 192.168.100.0/27 | .1 → .30 | 192.168.100.11 |
| Îlot 2 | 192.168.100.32/27 | .33 → .62 | 192.168.100.43 |
| Îlot 3 | 192.168.100.64/27 | .65 → .94 | 192.168.100.75 |
| Îlot 4 | 192.168.100.96/27 | .97 → .126 | 192.168.100.107 |
| Îlot 5 | 192.168.100.128/27 | .129 → .158 | 192.168.100.139 |
| Îlot 6 | 192.168.100.160/27 | .161 → .190 | 192.168.100.171 |
Mets ta machine en masque /27 (au lieu du /24 « salle entière »). Masque /27 = 255.255.255.224.
Panneau de configuration → Centre Réseau → Modifier les paramètres de la carte
→ clic droit sur ta carte → Propriétés → IPv4 → Propriétés
→ Masque de sous-réseau : 255.255.255.224
Prouve-le. Depuis un poste de l'îlot 1 (ex. .11), ping un poste du même îlot, puis un poste d'un autre îlot :
ping 192.168.100.12
ping 192.168.100.107
Réponse de 192.168.100.12 : octets=32 temps<1ms TTL=128      <-- même îlot : OK
...
Hôte de destination inaccessible.                             <-- autre îlot : BLOQUÉ
FLAG-F · Type B
Production (preuve de confinement)
Avec ta salle re-segmentée en /27, relance un tour de contagion en essayant de contaminer un poste d'un autre îlot. Copie l'erreur exacte obtenue à la copie ou au ping inter-îlot.
Rends : FLAG-F-<message d'erreur exact> + une phrase : « Après segmentation /27, un ver parti de l'îlot 1 peut toucher au maximum … machines, soit l'îlot 1 seul. »
Détecter le scanner : repérer celui qui « cherche des victimes »
Barrer, c'est bien ; voir venir, c'est mieux. Un ver, avant de se propager, scanne : il envoie des demandes de connexion au port 445 vers plein d'adresses. Une machine normale ne fait pas ça. On va le repérer dans le trafic avec Wireshark (un « analyseur de paquets » : il montre tout ce qui circule sur le réseau).
Dans Wireshark, filtre d'affichage :
tcp.port == 445
FLAG-G · Type E
Extension (détection)
Formule, en une phrase précise et chiffrée, une règle de détection qu'un administrateur pourrait mettre en place pour lever une alerte « scanner SMB détecté ». Donne un seuil concret.
Exemple de forme attendue (invente tes chiffres et justifie-les) : « Alerter si une même IP source ouvre des connexions TCP/445 vers plus de N adresses différentes en moins de M secondes. »
Rends : FLAG-G-<ta règle avec N et M>.
Partie 5 — Étude de cas
Les vrais vers de l'histoire
Ce que vous venez de jouer à la main, de vrais vers l'ont fait tout seuls, à l'échelle de la planète. Trois cas célèbres — et à chaque fois, le même schéma que le vôtre : un port ouvert + une faille non corrigée.
1988 — le ver de Morris
| Quoi | Détail |
|---|---|
| Quand | Novembre 1988 — le premier ver de l'histoire d'Internet. |
| Comment | Exploitait des failles de services Unix (sendmail, finger) et des mots de passe faibles pour sauter de machine en machine. |
| Dégâts | ~10 % d'Internet de l'époque (≈ 6 000 machines) paralysé. Pas de charge destructrice : il saturait les machines en se recopiant trop. |
| La leçon | Même sans « charge » méchante, la propagation seule suffit à faire tomber un réseau. A donné naissance aux premiers CERT (équipes de réponse à incident). |
2003 — Blaster (port 135)
| Quoi | Détail |
|---|---|
| Comment | Exploitait une faille du service RPC de Windows sur le port 135. Scannait Internet, se copiait sur les machines vulnérables, sans aucun clic. |
| Signe visible | Les PC redémarraient en boucle (compte à rebours de 60 s). Message « LOVE YOU SAN… » caché dans le code. |
| La leçon | Un correctif Microsoft existait déjà. Les machines à jour étaient protégées. Patcher à temps aurait tout évité. |
2017 — WannaCry (SMB, port 445)
Le cas qui résume tout votre TP : il est entré par le port 445, celui que vous avez scanné.
| Quoi | Détail |
|---|---|
| Porte d'entrée | Le port 445 / SMB — le partage de fichiers Windows. Exactement votre surface d'attaque de la partie 1. |
| La faille | EternalBlue, un défaut de SMBv1. Correctif Microsoft MS17-010, publié 2 mois avant l'attaque. |
| La charge | Un rançongiciel : il chiffrait les fichiers et réclamait une rançon en bitcoin. (La nôtre, elle, écrit juste un fichier témoin.) |
| Ampleur | ~200 000 machines dans 150 pays en quelques jours. Hôpitaux (NHS britannique), usines, gares à l'arrêt. |
| Le « kill switch » | Un chercheur a remarqué que le ver interrogeait un nom de domaine bizarre avant d'agir, et s'arrêtait si ce domaine répondait. Il a enregistré le domaine → le ver s'est auto-désactivé en grande partie. Un coup de chance autant qu'un coup de génie. |
Les trois vers côte à côte (tableau à compléter)
Relis les trois fiches et remplis ce tableau de synthèse. Il te servira de fiche de révision pour l'oral et pour l'E7.
| Ver | Année | Port / service visé | Faille exploitée | Charge (ce qu'il faisait) | Parade qui l'aurait évité |
|---|---|---|---|---|---|
| Morris | 1988 | … | services Unix + mots de passe faibles | … | … |
| Blaster | 2003 | … (RPC) | … | redémarrages en boucle | … |
| WannaCry | 2017 | 445 / SMB | … (EternalBlue) | … | … |
Analyse guidée (questions)
- Dans les trois cas, deux ingrédients reviennent toujours. Lesquels ? (indice : l'un est une « porte », l'autre un « trou ».)
- WannaCry est entré par le même port que celui que tu as scanné en partie 1. Lequel ? En quoi ton barrage n°1 (fermer le partage) aurait protégé une machine ?
- Blaster et WannaCry avaient tous deux un correctif disponible avant l'attaque. Qu'est-ce que ça dit sur l'importance des mises à jour dans une organisation comme GSB ?
- Vrai ou faux : « Un réseau segmenté en /27 aurait totalement empêché WannaCry de se propager sur Internet. » Justifie (indice : /27 limite la propagation locale, pas forcément à travers des routeurs/Internet).
- Si GSB te demandait une seule mesure prioritaire après avoir lu ces trois cas, laquelle recommanderais-tu et pourquoi ?
FLAG-H · Type D
Investigation documentaire
Cherche (doc officielle Microsoft, articles de référence) et réponds dans ton compte-rendu :
- Quel est le numéro exact du bulletin Microsoft qui corrige EternalBlue, et en quel mois/année est-il sorti ?
- En une phrase : qu'est-ce qu'un « kill switch » et pourquoi celui de WannaCry a (partiellement) stoppé l'épidémie ?
Rends : FLAG-H-<numéro du bulletin>-<mois-année> (ex. FLAG-H-MS17-010-mars-2017) + ta définition du kill switch.
Le point commun — et vos trois parades
Débrief — ce que le client retient
Reprenez la question du début (« en combien de temps toute la salle tombe, et comment l'arrêter ? »). Vous pouvez maintenant répondre avec : un chiffre (la salle tombe en ~5 tours, croissance exponentielle), une preuve (l'arbre d'infection), et un plan (les 3 barrages, dont la segmentation /27 déjà présente dans votre architecture d'hier). C'est exactement ce qu'on attend d'un technicien SIO face à un incident.
Remise en état — OBLIGATOIRE avant de partir
Vérifie-toi (auto-correction)
Réponds de tête, puis vérifie avec les réponses dessous. Si tu te trompes, relis le chapitre concerné.
- Qu'est-ce qui distingue un ver d'un virus ?
- À quoi sert le port 445 et pourquoi est-il intéressant pour un ver ?
- Si 1 machine en contamine 1 nouvelle par tour et que toutes rejouent, combien d'infectées au tour 4 en partant de 1 ?
- Cite les 3 barrages du confinement.
- Pourquoi un masque /27 (sans routeur) empêche-t-il le ver de changer d'îlot ?
- Quelle est la différence entre
>et>>dans notrecharge.bat?
Tu es bloqué ? La checklist
| Symptôme | À vérifier dans l'ordre |
|---|---|
'nmap' n'est pas reconnu | Ferme et rouvre l'invite ; sinon relance l'installeur (Npcap coché) ; sinon cd "C:\Program Files (x86)\Nmap". |
| nmap : 0 hosts up | ipconfig → es-tu en 192.168.100.x ? Le ping peut être bloqué par le pare-feu → utilise le scan -p 445. Vérifie câble/switch. |
Le .bat se ferme tout de suite | Tu l'as double-cliqué : lance-le depuis l'invite pour voir les erreurs. Vérifie que pause est bien la dernière ligne. |
Le .bat plante « était inattendu » | Guillemets manquants autour de %QUI% dans le if (voir FLAG-C). |
| INFECTE.txt introuvable | Tu n'étais pas dans le bon dossier, ou l'extension est .bat.txt. Affiche les extensions de fichiers. |
| « Accès refusé » à la copie | Le partage de la cible n'est pas en écriture, ou son pare-feu bloque le 445 (c'est voulu après le barrage 2). |
| « nécessite une élévation » | Relance l'invite en administrateur (pour les commandes pare-feu). |
| Ping inter-îlot « inaccessible » | C'est normal après segmentation /27 : c'est la preuve du confinement, pas un bug. |
Glossaire
| Terme | Définition |
|---|---|
| Ver (worm) | Programme malveillant qui se recopie seul de machine en machine sur le réseau, sans intervention humaine. |
| Virus | Code malveillant qui se propage quand un humain exécute un fichier infecté. |
| Charge utile (payload) | Ce que le programme fait une fois actif (ici : écrire un fichier témoin). |
| Surface d'attaque | Ensemble des points par lesquels on peut entrer : machines vivantes, ports ouverts, services exposés. |
| Port | Numéro identifiant un service sur une machine. 445 = SMB, 135 = RPC, 80 = web… |
| SMB | Protocole de partage de fichiers/imprimantes de Windows. Écoute sur le port 445. |
| nmap | Scanner de réseau : liste les machines vivantes et les ports ouverts. |
| Npcap | Pilote bas niveau qui permet à nmap/Wireshark d'accéder à la carte réseau. |
| ARP | Protocole qui associe IP et adresse matérielle (MAC) ; arp -a liste les voisins vus. |
| .bat (batch) | Fichier texte de commandes Windows exécutées de haut en bas. |
| Argument | Valeur passée à un programme au lancement (%1 = le premier). |
| Redirection (>, >>) | Envoyer la sortie d'une commande vers un fichier : > écrase, >> ajoute. |
| UNC (\\IP\partage) | Chemin réseau Windows désignant un dossier partagé sur une autre machine. |
| R0 | Nombre moyen de machines qu'une infectée contamine ; >1 = ça se propage, <1 = ça s'éteint. |
| Exponentiel (doublement) | Croissance où la quantité double à chaque pas : 1, 2, 4, 8, 16… |
| Arbre d'infection | Schéma « qui a infecté qui », reconstitué à partir des journaux. |
| Pare-feu (firewall) | Filtre qui autorise ou bloque le trafic selon des règles (ici : bloquer le 445). |
| Segmentation | Découper un réseau en sous-réseaux étanches (ici /27) pour limiter la propagation. |
| Patch / correctif | Mise à jour qui corrige une faille (ex. MS17-010 pour EternalBlue). |
| Wireshark | Analyseur de paquets : affiche et filtre le trafic réseau pour l'inspecter. |
| Kill switch | Condition d'arrêt cachée dans un malware ; celui de WannaCry : un domaine qui, s'il répondait, désactivait le ver. |
Synthèse — ce que tu sais faire maintenant
| Notion | Ce que tu sais faire |
|---|---|
| Reconnaissance réseau | Inventorier machines vivantes et ports ouverts avec nmap ; décrire une surface d'attaque. |
| Menace (ver) | Distinguer ver/virus/trojan ; expliquer pourquoi le 445/SMB est une voie de propagation. |
| Script .bat | Lire et corriger un petit programme Windows (arguments, variables, redirection). |
| Propagation | Mesurer une croissance exponentielle, estimer un R0, reconstituer un arbre d'infection. |
| Confinement | Poser 3 barrages : patch, pare-feu, segmentation /27 ; prouver le confinement. |
| Détection | Reconnaître la signature d'un scanner dans le trafic ; formuler une règle d'alerte. |
| Culture incident | Relier le TP à Morris, Blaster, WannaCry ; énoncer les parades. |
Compétences mobilisées (référentiel BTS SIO SLAM)
Bloc 3 · Cybersécurité des services informatiques
| Compétence | Sous-compétences explicitement travaillées |
|---|---|
| C3.5 — Assurer la cybersécurité d'une solution applicative et de son développement | Prévenir les attaques et analyser les incidents de sécurité (reconstitution de l'arbre d'infection, détection d'un scanner). |
| C3.3 — Sécuriser les équipements et les usages des utilisateurs | Identifier les menaces et mettre en œuvre les défenses (patch, pare-feu, segmentation) ; vérifier l'efficacité de la protection (scan avant/après). |
| C3.4 — Garantir la disponibilité, l'intégrité et la confidentialité des services | Caractériser les risques liés à l'utilisation malveillante d'un service ; organiser la collecte et la conservation des preuves numériques (journaux). |
Prolongement possible : relier à C1.5 (mettre à disposition un service) côté « ce qui est exposé doit être maîtrisé », et préparer l'angle E7 (OWASP A05 — mauvaise configuration de sécurité).